대학 연쇄 해킹 'No KR No FUN' — 주장한 명단 절반 이상이 같은 연구행정 시스템
최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 업데이트 기록에 있다.
목차
현재 상태
| 항목 | 상태 (11월 17일 기준) |
|---|---|
| 무슨 일 | 해외 해킹 포럼·Telegram 채널에 국내 대학 28곳, 31개 시스템의 내부 데이터가 게시됐다는 주장 |
| 행위자 | 포럼 계정 ‘KimJEN’, Telegram 채널 ‘No KR No FUN’(주장). 김정은 프로필 사진은 국가 연계의 근거가 아니며 귀속하지 않음 |
| 기관 공지 | 여러 대학 산학협력단이 연구행정 시스템 침해·개인정보 유출 공지(11월 14일 06:22 침해 시각 발표) |
| 공통점 | 명단 28곳 중 17곳 이상이 같은 연구행정 시스템 제품을 씀 |
| 추가 예고 | 수능 응시자 정보, 경찰 관련 자료, 대학 9곳 전체 데이터 공개 예고. 11월 17일 오후까지 올라오지 않음 |
| 확인 상태 | 게시자 주장과 실제 유출 데이터의 일치 여부는 미검증. 반출량은 알 수 없음 |
무슨 일인가
2026년 11월 중순 해외 해킹 포럼과 Telegram 채널에 국내 대학 28곳, 31개 시스템의 내부 데이터가 게시됐다는 주장이 나왔다. 같은 주에 여러 대학 산학협력단이 연구행정 시스템 침해와 개인정보 유출을 공지했다. 강원대 산학협력단은 11월 14일 오전 6시 22분쯤 외부 비인가자가 연구통합관리시스템 서버에 접근해 사용자 정보를 유출했다고 밝혔다. 인제대는 수업 운영 사이트 서버가 공격받아 개인정보 2만4,011건이 유출됐다고 공지했다. 게시자 쪽 주장과 실제 유출 데이터가 일치하는지는 아직 검증되지 않았다. 게시자는 그 뒤에도 11월 16일까지 게시를 이어 갔고, 수능 당일 응시자 정보를 공개하겠다고 예고했다.
공개된 근거
| 출처 | 핵심 |
|---|---|
| 보안뉴스(11-16) | 28개 대학 31개 시스템, 3.44GB가 게시됐다고 적었다. 사립대는 보안 인력이 1~2명인 곳이 있고, 연구 관련 시스템이 장기 정보 수집 대상이 될 수 있다고 분석했다. |
| 데일리시큐(11-16) | 또 다른 대학이 11월 14일 오전 포털 비정상 접근으로 교직원 개인정보 5,885건이 유출됐다고 공지했다. KimJEN의 소행이라는 증거는 확인되지 않았다고 기사는 적었다. |
-
데일리시큐(11-15)
포럼 계정 ‘KimJEN’이 11월 14일 ‘한국 대학 31곳의 전체 데이터’를 올렸다. 본문에서 도메인으로 식별되는 대학은 28곳이다. 자료는 프로필에 김정은 사진을 쓴 Telegram 채널 ‘No KR No FUN’으로 안내됐다. -
데일리시큐(11-16)
여러 대학 산학협력단이 같은 시각(11월 14일 06:22)을 침해 시각으로 발표했고, 일부는 시스템 제조사나 유지보수 업체의 통보로 침해를 알았다. 기사는 같은 시각이라는 사실만으로 동일 공격자라고 단정할 수 없다고 적었다. -
데일리시큐(11-15)
같은 계정이 11월 15일 한 교육청의 전체 데이터베이스를 공유한다는 글을 올렸고, Telegram 채널에서는 “수능 당일 모든 응시자 정보 공개”를 주장했다. 실제 반출 여부와 피해 규모는 확인되지 않았다. -
Team D4rkn3ttz(11-15, X 분석 글)
공개된 31개 시스템 폴더 중 29개에서 분석 가능한 자료가 있었다고 썼다. 한 번에 500행까지만 돌려주는 연구행정 시스템 조회를 이름·부서 조건으로 나눠 반복 호출하고 결과를 합친 수집 스크립트가 있었고, 이미 확보한 계정·세션으로 정상 기능을 반복 호출한 정황으로 봤다. 일부 폴더에는 DB 연결 설정·암호화 키 후보·홈페이지 변조 흔적이 있었다고 한다. 수집 도구에 중국어 노드명과 메모가 있었지만 국적의 근거는 아니라고 명시했다. -
데일리시큐 인터뷰(11-17)
팀원이라고 밝힌 인물은 팀원 10~15명, 약 6개월 활동, 대학 30여 곳 직접 해킹을 주장했다. 외부에 노출된 취약 시스템으로 들어가 내부망을 거쳐 홈페이지를 변조한다고 설명했다. 여러 대학이 함께 쓰는 소프트웨어를 노렸느냐는 질문에는 아니라고 했다. 공개 AI 침투 테스트 도구 사용 여부에는 답하지 않았다.
CyberTissue로 본 것
-
관찰
공개적으로 확인되는 범위는 주장의 일부다. ‘31곳’은 대학 28곳의 시스템 31개로 보인다(한 대학이 여러 줄). 한 대학 데이터 108GB를 주장했고 채널에 첨부한 파일은 약 1GB다. 전체 데이터라며 외부 파일 공유 링크를 따로 걸었는데, 이 링크는 열지 않았다. 반출량은 알 수 없다. 보도된 포럼 가입(10월)과 채널 개설(10월 26일)은 “6개월 활동” 주장보다 늦지만, 그 전에 다른 곳에서 활동했을 수 있다. -
관찰
공개 인포스틸러 조회 서비스에서 명단에 있는 대학들의 로그인 주소를 보면 같은 연구행정 시스템 제품의 URL 형식이 반복된다. 보도로 사용이 확인된 곳을 더하면 명단 28곳 중 17곳 이상이 이 제품을 쓴다. -
추론
명단은 개별 대학을 하나씩 뚫은 결과라기보다 같은 제품의 고객 목록에 가깝다. 공급사·유지보수 경로나 제품 공통 취약점을 한 번에 이용했다는 설명이 더 잘 맞는다. 행위자의 “공통 소프트웨어는 안 노렸다”는 말과 어긋난다(불확실, 공급사·당국 발표 전). -
추론
외부 분석이 찾은 조건 분할 반복 조회 스크립트도, 같은 제품의 조회 기능을 학교마다 재사용했다는 설명과 맞는다(불확실). -
추론
이 제품은 100여 개 산학협력단·연구기관이 쓴다고 홍보돼 왔다. 명단에 없는 사용 기관도 같은 위험에 있다. -
관찰
일부 학습관리시스템(LMS)도 명단 대학 여러 곳에서 같은 제품 형식을 보인다. 두 번째 공통 경로일 수 있다(불확실). -
관찰
행위자가 언급한 AI 침투 테스트 도구 CyberStrikeAI는 공개 저장소에 있고, 해외 교육기관 공격에 악용됐다는 보고가 있다. 김정은 프로필 사진은 국가 연계의 근거가 아니다. 귀속하지 않는다. -
관찰(유통 경로)
게시자는 ‘RaidForums’ 이름을 쓰는 공개 해킹 포럼 한 곳과 자기 Telegram 채널 하나를 쓴다. 포럼 계정은 10월 가입했고, 11월 12~16일 스레드 10건을 올렸으며 답글은 거의 없다. 포럼 글은 모두 채널로 안내하고, 파일은 채널에 올린다. 채널은 10월 26일 개설됐고 11월 12일부터 압축 파일 9개(합계 약 1.4GB)를 올렸다. 구독자는 11월 17일 기준 약 150명이다. 채널·포럼 주소는 싣지 않는다. -
관찰
포럼 글 제목을 보면 처음 명단 밖 대상이 더 있다. 대학 2곳, 지방자치단체 관광 사이트 1곳, 교육청 1곳이다. 명단이 나온 뒤에도 대상이 늘고 있다. -
관찰
채널은 대학 6곳 하위 사이트의 변조 기록을 공개 디페이스 아카이브 링크로 올렸다. -
관찰
예고만 하고 11월 17일 오후까지 올리지 않은 것이 있다. 수능 응시자 정보, 경찰 관련 자료, 대학 9곳 전체 데이터다. 특정 기자가 연락하지 않으면 대학 한 곳의 자료를 더 공개하겠다던 글은 다음 날 “연락이 왔다”로 고쳤다(주장, 미확인). -
관찰
11월 14일 채널에 “다음은 누구?” 익명 투표를 올렸다. 선택지는 경찰청(police.go.kr) 48%, 서울대(snu.ac.kr) 43%, 식품의약품안전처(mfds.go.kr) 9%이고 23명이 투표했다. 표적 후보를 공개적으로 고르게 하는 방식이다. 이 가운데 경찰청은 다음 날 “오늘 밤 공개”를 따로 예고했지만 11월 17일 오후까지 올라오지 않았다. 행위자가 투표에 올렸다는 사실일 뿐, 세 기관의 침해는 확인되지 않았다. -
관찰
“구독자 100명이 되면”, “좋아요 20개가 넘으면” 쓰는 공격 도구를 공개하겠다는 글과, 기자 연락·추가 보도를 요구하는 글이 반복된다. 관심과 언론 노출을 노리는 행동이다. -
관찰
한 위협 정보 집계 계정은 ‘한국 대학 5TB’ 글을 다른 계정 이름으로 적었지만, 포럼에서는 같은 KimJEN의 글이다. 집계 계정의 작성자 표기는 원 게시물과 대조해야 한다. -
관찰
이 포럼·채널 밖의 다크웹 검색엔진, 다른 해킹 포럼, 랜섬웨어 유출 사이트 추적기에서는 재게시나 판매글을 찾지 못했다. 이 범위에서 찾지 못했다는 뜻이지, 유통이 없다는 뜻은 아니다.
아래 캡처는 11월 17일 오후에 공개 페이지를 찍은 것이다. 채널·포럼 주소, 연락처, 기관 호스트명은 회색으로 가렸다. 표적 투표의 선택지는 본문과 같이 그대로 두었다. 표시 시각은 UTC다(한국 시각은 +9시간).
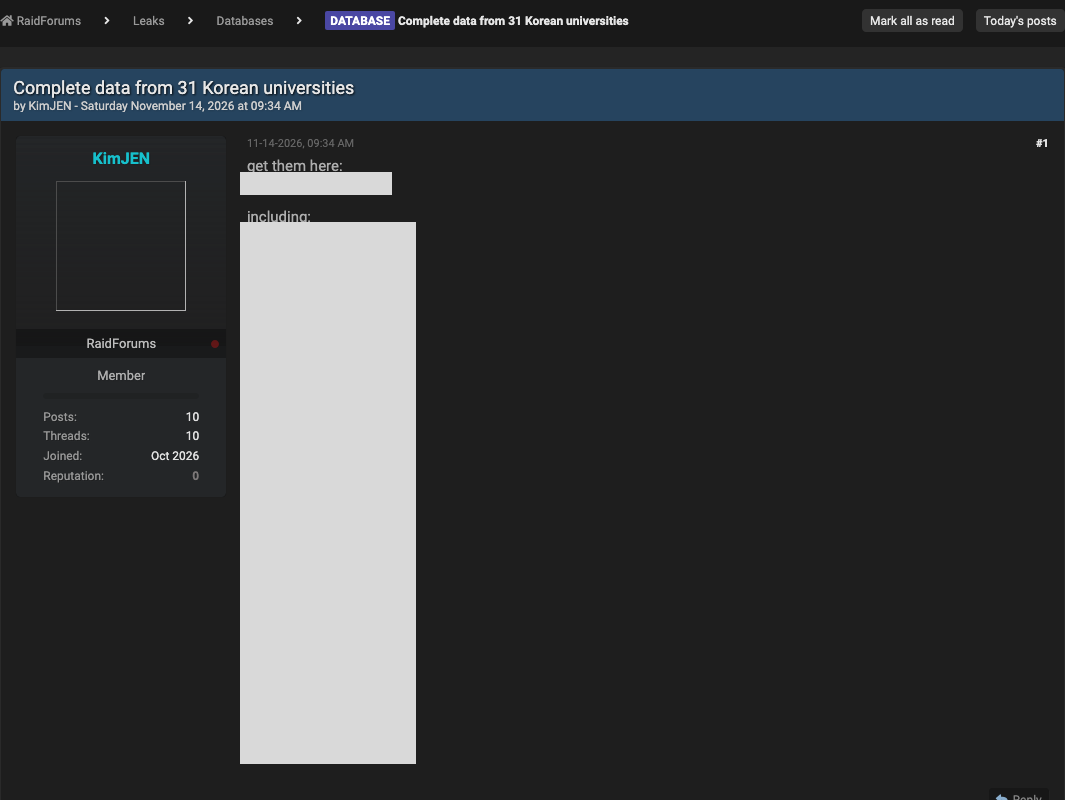
포럼 첫 글(11월 14일). 채널로 안내하는 한 줄과 대학 시스템 호스트명 목록이 전부다. 계정은 10월 가입, 글 10건, 평판 0.
채널 정보(11월 17일 기준). 구독자 149명.
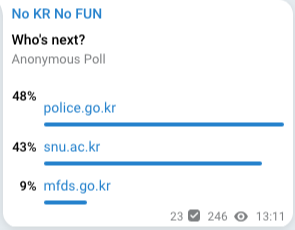
다음 표적 투표(11월 14일). 선택지는 경찰청·서울대·식약처다. 침해가 확인된 것이 아니라 행위자가 내건 후보다.
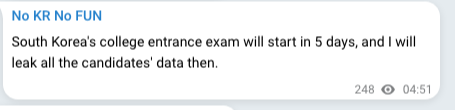
수능 응시자 정보 공개 예고(11월 15일).
조직이 점검할 것
-
업체 침해 범위 확인
연구행정 시스템을 외부 업체 제품으로 운영하는 기관은 업체에 11월 14일 전후 침해 범위와 유지보수 접속 경로를 확인한다. 업체 원격 접속 계정과 VPN은 끊고 다시 발급한다. -
웹셸·접속 기록 점검
웹 서버의 비인가 파일(웹셸)과 예약 작업, 11월 13~14일 접속 기록을 점검하고 DB 암·복호화 키를 교체한다. 피해 대학 한 곳은 이 순서로 대응했다고 공지했다. -
변조 감시
대표 홈페이지와 하위 시스템의 변조 감시를 켠다. 이 행위자는 변조 화면을 공개 신호로 쓴다. -
반복 조회 기록 확인
연구행정·학사 시스템에서 같은 계정·세션이 이름·부서 조건을 바꿔 짧은 간격으로 반복 조회하거나 내보낸 기록을 찾는다. 조회 건수 상한만으로는 대량 수집을 막지 못한다. -
표적 후보 기관 점검
표적 투표에 오른 경찰청·서울대·식약처와 같은 유형의 기관은 외부에 노출된 업무 시스템, 유지보수 원격 접속 경로, 홈페이지 변조 감시를 먼저 점검한다. -
수능 전후 점검
수능 전후로 교육청과 대학 입학 부서는 수험생·지원자 정보 시스템의 접근 기록과 외부에 노출된 관리 페이지를 점검한다. 수험생을 노린 사칭 연락에 주의하라고 안내한다. -
인포스틸러·계정 보호
교직원·연구자 기기의 인포스틸러 감염 여부를 점검하고, 연구행정·그룹웨어·VPN 계정의 비밀번호를 바꾸고 2차 인증을 적용한다. -
사칭 연락 안내
유출된 이름·소속·직급·생년월일로 대학을 사칭하는 문자·메일이 올 수 있으니 구성원에게 알린다.
업데이트 기록
| 시각(KST) | 내용 |
|---|---|
| 11월 17일 11시 | 첫 게시 |
| 11월 17일 14~15시 | 내용 보완(유통 경로, 명단 밖 게시, 수능 관련 예고, 외부 분석, 포럼·채널 캡처) |
| 11월 19일 | 노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음 |
출처
- 데일리시큐, [해커 단독 인터뷰] ‘No KR No FUN’ 팀원 (2026-11-17)
- 데일리시큐, 해킹 포럼에 ‘한국 대학 31곳 데이터 탈취·공개’ 주장 (2026-11-15)
- 데일리시큐, 대학 산학협력단 연쇄 해킹 확산 (2026-11-16)
- 보안뉴스, 연쇄 침해 겪은 대학가 (2026-11-16)
- 경향신문, 강원대 산학협력단 연구통합관리시스템 해킹으로 개인정보 유출 (2026-11-16)
- 한국재난안전뉴스, 금융·대학 이어 정부 이메일까지 뚫렸다 (2026-11-17)
- BleepingComputer, CyberStrikeAI tool adopted by hackers for AI-powered attacks
- 데일리시큐, 해커 교육청 자료 유출 주장·텔레그램서 수능 응시자 정보 공개 발언 (2026-11-15)
- 데일리시큐, 대학 포털 해킹으로 교직원 개인정보 5,885건 유출 (2026-11-16)
- Team D4rkn3ttz, KimJEN이 겨냥한 한국 대학 31개 시스템 (X, 2026-11-15)
이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue