<?xml version="1.0" encoding="utf-8"?><feed xmlns="http://www.w3.org/2005/Atom" xml:lang="ko"><generator uri="https://jekyllrb.com/" version="3.10.0">Jekyll</generator><link href="https://jsik22.github.io/cybertissue-notes/feed.xml" rel="self" type="application/atom+xml" /><link href="https://jsik22.github.io/cybertissue-notes/" rel="alternate" type="text/html" hreflang="ko" /><updated>2026-11-19T13:16:30+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/feed.xml</id><title type="html">CyberTissue Notes</title><subtitle>공개 정보만으로 조사한 사이버 위협 이슈 분석 노트</subtitle><author><name>CyberTissue</name></author><entry><title type="html">nginx2root — nginx HTTP/2 원격 코드 실행, 공개 PoC 있으나 배포판 패치는 아직</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/19/nginx2root/" rel="alternate" type="text/html" title="nginx2root — nginx HTTP/2 원격 코드 실행, 공개 PoC 있으나 배포판 패치는 아직" /><published>2026-11-19T00:00:00+09:00</published><updated>2026-11-19T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/19/nginx2root</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/19/nginx2root/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일 13시): 공식 nginx Docker 이미지가 수정 버전으로 갱신됐다. Red Hat은 RHEL 8·9·10을 영향 대상(위험도 Critical)으로 올렸고, Ubuntu·Debian·RHEL 수정 패키지는 아직이다. 실제 악용 보고는 아직 없다. 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a>    <ul>
      <li><a href="#취약점-5건nginx-권고xint" id="markdown-toc-취약점-5건nginx-권고xint">취약점 5건(nginx 권고·Xint)</a></li>
      <li><a href="#공식-발표" id="markdown-toc-공식-발표">공식 발표</a></li>
      <li><a href="#커널-권한-상승xint" id="markdown-toc-커널-권한-상승xint">커널 권한 상승(Xint)</a></li>
      <li><a href="#노출-규모xint" id="markdown-toc-노출-규모xint">노출 규모(Xint)</a></li>
      <li><a href="#재현과-공개-코드" id="markdown-toc-재현과-공개-코드">재현과 공개 코드</a></li>
    </ul>
  </li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 19일 13시 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>영향</td>
      <td>대표 취약점은 HTTP/2를 켠 nginx 1.9.5~1.31.8. 나머지 4건은 특정 구성(HTTP/3, 메일 프록시 등)에서만</td>
    </tr>
    <tr>
      <td>패치</td>
      <td>nginx 1.31.9·1.30.7(11월 18일), 공식 Docker 이미지 갱신. Ubuntu·Debian·RHEL 패키지는 아직</td>
    </tr>
    <tr>
      <td>커널 권한 상승</td>
      <td>Linux 커널 SCTP 취약점은 CVE·패치 없음, 세부 비공개</td>
    </tr>
    <tr>
      <td>공개 PoC</td>
      <td>원격 코드 실행 PoC 공개. 빌드별 맞춤과 대량 트래픽이 필요</td>
    </tr>
    <tr>
      <td>실제 악용</td>
      <td>보고 없음. CISA KEV 미등재</td>
    </tr>
    <tr>
      <td>국내 공지</td>
      <td>KISA 보호나라 권고(11월 19일)</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>보안업체 Xint가 11월 18일 nginx에서 인증 없이 원격으로 코드를 실행할 수 있는 취약점 5건을 공개했다. 대표 취약점(CVE-2026-123007)은 HTTP/2 흐름 제어에서 생기는 메모리 손상으로, HTTP/2를 지원하기 시작한 2015년(1.9.5)부터 10년 넘게 남아 있었다. Xint는 여기에 Linux 커널 SCTP 제로데이를 연계해 Docker 컨테이너 안의 nginx에서 호스트 root 권한까지 얻는 과정을 시연했고, 둘을 묶어 nginx2root라고 불렀다. nginx는 같은 날 1.31.9와 1.30.7을 내 5건을 모두 고쳤고, KISA는 11월 19일 보안 업데이트 권고를 냈다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<h3 id="취약점-5건nginx-권고xint">취약점 5건(nginx 권고·Xint)</h3>

<p>5건은 서로 이어지지 않는 독립된 공격 경로이고, 취약점마다 영향을 받는 구성이 다르다.</p>

<table>
  <thead>
    <tr>
      <th>CVE</th>
      <th>영향받는 구성(영향 버전, nginx 심각도)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>CVE-2026-123007</td>
      <td>HTTP/2를 켠 서버(1.9.5~1.31.8, major). 대표 취약점</td>
    </tr>
    <tr>
      <td>CVE-2026-123634</td>
      <td>resolver + 변수로 업스트림을 정하는 proxy_pass + mirror 또는 SSI(0.6.18~1.31.8, medium)</td>
    </tr>
    <tr>
      <td>CVE-2026-123633</td>
      <td>HTTP/2 + 업스트림 전달(1.19.7~1.31.8, medium). 다른 연구자도 비슷한 시기에 발견</td>
    </tr>
    <tr>
      <td>CVE-2026-121810</td>
      <td>HTTP/3 + 업스트림 전달(1.25.0~1.31.8, medium)</td>
    </tr>
    <tr>
      <td>CVE-2026-113425</td>
      <td>메일 프록시(proxy on + auth_http)(0.5.33~1.31.8, major)</td>
    </tr>
  </tbody>
</table>

<h3 id="공식-발표">공식 발표</h3>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>nginx 권고</td>
      <td>5건 모두 1.31.9·1.30.7에서 수정. 1.31.9에는 다른 보안 수정도 함께 들어 있음</td>
    </tr>
    <tr>
      <td>F5</td>
      <td>대표 취약점은 힙 버퍼 오버플로로 워커가 죽고, ASLR이 꺼져 있거나 우회되면 코드 실행 가능</td>
    </tr>
    <tr>
      <td>CVSS</td>
      <td>CVE-2026-123007 CVSS 3.1 8.1(CERT-EU 인용)</td>
    </tr>
    <tr>
      <td>NGINX Plus</td>
      <td>37.3·37.0 계열 수정판 공개. R34~R36은 해결판 표기 없음(KISA 표)</td>
    </tr>
    <tr>
      <td>KISA 보호나라</td>
      <td>NGINX 제품 보안 업데이트 권고(11월 19일), 영향 버전과 해결 버전 표</td>
    </tr>
    <tr>
      <td>CERT-EU</td>
      <td>실제 악용 보고 없음. 인터넷에 노출된 장비부터 빨리 업데이트 권고</td>
    </tr>
    <tr>
      <td>Ubuntu·Debian</td>
      <td>11월 19일 13시 기준 지원 중인 배포판 모두 미수정. Debian 개발판(sid)만 수정</td>
    </tr>
    <tr>
      <td>Red Hat</td>
      <td>위험도 Critical(CVSS 3.1 8.1). RHEL 8·9·10 nginx 영향, 수정 패키지 아직. 완화로 HTTP/2 끄기 안내</td>
    </tr>
    <tr>
      <td>공식 Docker 이미지</td>
      <td>1.31.9(mainline·latest)와 1.30.7(stable) 태그로 갱신(11월 19일)</td>
    </tr>
  </tbody>
</table>

<h3 id="커널-권한-상승xint">커널 권한 상승(Xint)</h3>

<ul>
  <li><strong>SCTP 취약점</strong><br />2018년 커널 v4.15에서 들어온 해제 후 사용(use-after-free)·이중 해제 결함이다. Xint는 nginx 워커 권한에서 이 결함으로 호스트 root를 얻었고, nginx가 Docker 컨테이너 안에 있어도 호스트로 빠져나왔다고 밝혔다. 배포판 커널 업데이트가 없어 재현 세부와 공격 절차는 공개하지 않았다.</li>
</ul>

<h3 id="노출-규모xint">노출 규모(Xint)</h3>

<ul>
  <li><strong>버전 기준 집계</strong><br />11월 10일 Shodan에서 nginx 호스트는 약 5,670만 대, 버전이 보이는 호스트는 약 1,194만 대(21.1%)였고 그중 98.9%가 대표 취약점의 영향 버전이었다. Xint는 이 수치가 버전만 본 것이며, 실제 공격은 HTTP/2가 켜진 서버에서만 된다고 적었다. 가장 많은 1.24.0·1.18.0·1.22.1은 Ubuntu·Debian 기본 패키지 버전이다.</li>
</ul>

<h3 id="재현과-공개-코드">재현과 공개 코드</h3>

<table>
  <thead>
    <tr>
      <th>구분</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>Xint 시연</td>
      <td>AWS·GCP·Azure·베어메탈에서 원격 명령 실행 후 커널 결함으로 호스트 root까지 시연</td>
    </tr>
    <tr>
      <td>Rapid7 PoC</td>
      <td>분석 글과 함께 원격 코드 실행 PoC 공개. 공식 nginx Docker 이미지 일부 빌드용 설정만 포함</td>
    </tr>
    <tr>
      <td>공개 재현 기록</td>
      <td>격리 환경에서 워커 권한 명령 실행 확인. 약 3분, 평문 기준 약 119GiB 전송, 보조 연결 16개</td>
    </tr>
    <tr>
      <td>제3자 공개 저장소</td>
      <td>점검 스크립트·탐지 스캐너·대응 스킬·재현 실험실이 대부분</td>
    </tr>
  </tbody>
</table>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />공개 PoC는 같은 결함으로 먼저 힙 메모리를 유출해 주소를 알아낸 뒤 ASLR을 풀고 코드를 실행한다. F5 설명의 “ASLR이 꺼져 있거나 우회될 때”라는 조건은 이 PoC에서는 막는 요인이 아니다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 PoC는 nginx·libc·OpenSSL 빌드마다 따로 잰 오프셋 설정(프로필)이 있어야 동작하고, 지금 들어 있는 것은 공식 nginx Docker 이미지 일부 빌드용뿐이다. 맞는 설정이 없으면 추측하지 않고 멈추도록 만들어져 있다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />배포판 패키지는 모든 서버에서 같은 바이너리라 공격자가 같은 패키지를 받아 설정을 미리 만들 수 있다. 직접 빌드한 nginx보다 Ubuntu·Debian 기본 패키지나 공식 이미지를 그대로 쓰는 서버가 먼저 표적이 될 가능성이 크다. 그런데 이 배포판 패키지들이 아직 고쳐지지 않았다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />공개 재현 기록대로라면 공격 한 번에 수 분 동안 100GiB가 넘는 트래픽이 한 출발지에서 들어온다. 대량 악용에는 걸림돌이고, 방어 쪽에서는 연결별 수신량·연결 수 제한과 모니터링으로 잡을 여지가 크다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />CDN이나 로드밸런서가 앞에서 HTTP/2를 끊고 nginx에는 HTTP/1.1로 넘기는 구조라면 대표 취약점의 경로가 nginx까지 닿지 않는다. 버전만으로 센 “영향 범위 1,180만 대”는 HTTP/2 사용 여부, 앞단 구조, 배포판 백포트를 반영하지 않아 실제 노출보다 크게 잡힌 숫자다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />코드 실행으로 얻는 권한은 nginx 워커 계정이다. 호스트 root까지 가려면 커널 SCTP 결함이 필요한데 세부가 공개되지 않았다. 다만 시연이 있었고 패치가 없으니, 컨테이너 격리만 믿는 구성은 안전하다고 보기 어렵다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 텔레그램 채널과 다크웹 검색에서는 이 취약점의 익스플로잇 판매나 공유 글을 찾지 못했다(찾지 못했다는 것이 유통이 없다는 뜻은 아니다). 공개 저장소에는 이 이름으로 점검·탐지 도구가 하루 사이 여럿 올라왔다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>패치</strong><br />nginx.org 패키지나 직접 빌드한 nginx는 1.31.9(mainline) 또는 1.30.7(stable)로 올린다. NGINX Plus는 F5 공지의 수정판을 확인한다. 설치 후 재시작하거나 실행 파일 교체 절차를 마쳐야 하고, 설정 다시 읽기(reload)만으로는 바뀌지 않는다. 컨테이너는 이미지를 새로 받아 다시 띄운다.</p>
  </li>
  <li>
    <p><strong>배포판 패키지</strong><br />Ubuntu·Debian·RHEL 등 배포판 nginx는 백포트로 고쳐지므로 <code class="language-plaintext highlighter-rouge">nginx -v</code> 버전이 그대로다. 패키지 상세 버전을 배포판 보안 공지와 대조한다. 11월 19일 13시 기준 수정 패키지가 없으므로 아래 임시 완화가 필요하다.</p>
  </li>
  <li>
    <p><strong>노출 확인</strong><br /><code class="language-plaintext highlighter-rouge">nginx -V 2&gt;&amp;1 | grep -- --with-http_v2_module</code>로 HTTP/2 모듈을, <code class="language-plaintext highlighter-rouge">nginx -T</code>에서 <code class="language-plaintext highlighter-rouge">http2</code>가 들어간 listen이나 <code class="language-plaintext highlighter-rouge">http2 on;</code>을 확인한다. 외부에서는 <code class="language-plaintext highlighter-rouge">openssl s_client -connect 호스트:443 -servername 호스트 -alpn h2</code> 결과에 <code class="language-plaintext highlighter-rouge">ALPN protocol: h2</code>가 나오면 HTTP/2를 받는다. CDN 뒤에 있으면 nginx 서버에도 직접 확인한다.</p>
  </li>
  <li>
    <p><strong>임시 완화(HTTP/2)</strong><br />패치 전까지 HTTP/2를 끈다(1.25.1 이상은 <code class="language-plaintext highlighter-rouge">http2 off;</code>, 이전 버전은 listen에서 <code class="language-plaintext highlighter-rouge">http2</code> 제거). 클라이언트는 HTTP/1.1로 접속하므로 서비스는 유지되지만 gRPC처럼 HTTP/2가 필요한 서비스는 멈출 수 있다. 이것으로 CVE-2026-123007·123633이 막힌다.</p>
  </li>
  <li>
    <p><strong>임시 완화(나머지 구성)</strong><br />HTTP/3를 쓰면 quic 리스너를 빼고 <code class="language-plaintext highlighter-rouge">http3 off;</code>(CVE-2026-121810). resolver와 변수로 정하는 proxy_pass에 mirror나 SSI를 함께 쓰면 고정 업스트림 그룹으로 바꾼다(CVE-2026-123634). 메일 프록시는 외부 공개를 막거나 접근 주소를 제한한다(CVE-2026-113425).</p>
  </li>
  <li>
    <p><strong>공격 흔적</strong><br />액세스 로그에는 흔적이 거의 남지 않는다. 같은 출발지에서 수 분 이상 이어지며 수신량만 빠르게 느는 HTTP/2 연결, 같은 출발지의 짧은 TLS 연결 다수, 워커의 비정상 종료(signal 11, segfault)를 본다. 가장 직접적인 지표는 nginx 워커 계정이 셸 같은 프로그램을 실행한 기록이므로, auditd 등으로 워커 계정의 execve를 기록한다.</p>
  </li>
  <li>
    <p><strong>커널(추론)</strong><br />SCTP 결함은 패치가 없다. SCTP를 쓰지 않는 서버라면 커널 모듈이 적재되지 않게 막는 것을 검토한다(공식 권고는 아님). nginx를 컨테이너로 돌려도 호스트를 안전하다고 보지 않는다.</p>
  </li>
</ol>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 19일 10시</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일 13시</td>
      <td>공식 Docker 이미지 갱신, Red Hat 영향 판정(RHEL 8·9·10) 반영</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>Xint, NGINX2Root: nginx 원격 코드 실행 취약점 발견 및 긴급 패치 권고 (2026-11-18)</li>
  <li>nginx security advisories</li>
  <li>nginx CHANGES (1.31.9)</li>
  <li>F5, K000163926 (CVE-2026-123007)</li>
  <li>KISA 보호나라, NGINX 제품 보안 업데이트 권고 (2026-11-19)</li>
  <li>CERT-EU, Critical vulnerabilities in Nginx (2026-022)</li>
  <li>Rapid7, CVE-2026-123007 분석 (2026-11-18)</li>
  <li>Ubuntu Security, CVE-2026-123007</li>
  <li>Debian Security Tracker, CVE-2026-123007</li>
  <li>Red Hat, CVE-2026-123007</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="nginx" /><category term="http2" /><category term="rce" /><category term="linux-kernel" /><category term="nginx2root" /><category term="cve-2026-123007" /><summary type="html"><![CDATA[nginx 원격 코드 실행 5건과 커널 SCTP 권한 상승을 묶은 nginx2root. 1.31.9·1.30.7에서 고쳐졌고 공개 PoC가 있지만 빌드별 맞춤과 대량 트래픽이 필요하다. 실제 악용 보고는 아직 없다.]]></summary></entry><entry><title type="html">행정기관 업무용 이메일 해킹 — 피해 시스템은 행정망 전용 ‘온메일’일 가능성</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/17/gov-mail-sso-breach/" rel="alternate" type="text/html" title="행정기관 업무용 이메일 해킹 — 피해 시스템은 행정망 전용 ‘온메일’일 가능성" /><published>2026-11-17T00:00:00+09:00</published><updated>2026-11-17T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/17/gov-mail-sso-breach</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/17/gov-mail-sso-breach/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 17일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>발표</td>
      <td>행정기관 업무용 이메일 해킹, 300여 개 계정 비정상 접속(행안부 11월 16일 발표, 11월 9일 통보받음)</td>
    </tr>
    <tr>
      <td>침입 경로</td>
      <td>일부 지방정부 네트워크 경유, 통합인증(SSO) 취약점 악용</td>
    </tr>
    <tr>
      <td>피해 시스템</td>
      <td>국가정보자원관리원 운영 행정업무용 이메일시스템. 행정망 전용 온메일일 가능성(추론)</td>
    </tr>
    <tr>
      <td>개인정보</td>
      <td>유출 확인, 인원·항목 미공개. 개인정보보호위원회에 신고</td>
    </tr>
    <tr>
      <td>조치</td>
      <td>지방정부 서버와 이메일시스템 사이 불필요한 연결 경로 차단. 국정원·KISA 합동점검 중, 연말까지 원인·대책 발표 예정</td>
    </tr>
    <tr>
      <td>미공개</td>
      <td>최초 침입 지방정부, 구체적 취약점, 침투 시점·기간, 메일 본문·첨부 반출 여부</td>
    </tr>
    <tr>
      <td>행위자</td>
      <td>근거 없음, 귀속하지 않음</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>행정안전부는 2026년 11월 16일 행정기관 업무용 이메일이 해킹돼 300여 개 계정에 비정상 접속이 있었다고 발표했다. 행안부는 11월 9일 유관기관에서 이 사실을 통보받았다. 공격자는 일부 지방정부의 보안이 취약한 네트워크를 거쳐 국가정보자원관리원이 운영하는 행정업무용 이메일시스템에 접근했고, 이 과정에서 통합인증(SSO) 취약점을 악용했다. 행안부는 지방정부 서버와 이메일시스템 사이의 불필요한 연결 경로를 차단했다. 개인정보 유출은 개인정보보호위원회에 신고했다. 국정원·KISA와 합동점검 중이며, 연말까지 원인을 밝히고 대책을 내놓겠다고 했다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>데일리시큐(11-16)</td>
      <td>최초 침입 지방정부의 이름, 구체적인 취약점, 인증 우회 기법은 공개되지 않았다. 침투 시점과 지속 기간, 메일 본문·첨부 반출 여부도 아직 확인되지 않았다.</td>
    </tr>
    <tr>
      <td>아시아투데이(11-16)</td>
      <td>개인정보 유출은 확인됐지만 유출 인원과 항목은 공개하지 않았다.</td>
    </tr>
    <tr>
      <td>위키백과</td>
      <td>온메일은 2016년 ‘온-나라 메일’로 생겼고 2022년 12월 이름이 바뀌었다. 기관 업무포털에서 SSO로 로그인한다.</td>
    </tr>
  </tbody>
</table>

<ul>
  <li>
    <p><strong>재경일보(11-16)</strong><br />확인한 보도 가운데 유일하게 시스템 이름을 ‘온메일’로 적었다. 이 시스템이 이름, 이메일 주소, 아이디, 비밀번호, 소속, 인증서 정보를 관리한다고 썼다. 이 항목들은 시스템이 보관하는 정보이고, 유출이 확정된 항목이 아니다.</p>
  </li>
  <li>
    <p><strong>KCI 논문</strong><br />정부 업무 메일은 둘로 나뉜다. 온메일은 “행정망 환경에서만 접속이 가능”한 내부 전용 시스템이다. 공직자통합메일은 인터넷 기반 대외용 시스템이다. 운영은 둘 다 국가정보자원관리원이 맡는다. 광역지자체는 두 시스템을 함께 쓴다.</p>
  </li>
</ul>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />공개 리졸버에서 공직자통합메일 주소는 조회되지만, 온메일 로그인 호스트는 응답이 없다. 내부 DNS로만 쓰는 것으로 보인다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공직자통합메일 로그인 화면(웹 아카이브 보관본)에는 인증서·OTP·모바일 공무원증 로그인만 있고 SSO 진입점이 없다. 온메일은 업무포털 SSO를 거쳐 로그인한다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />“지방정부 네트워크 경유 → SSO 취약점 → 지방정부 서버와 이메일 간 연결 차단”이라는 발표 내용은 인터넷용 공직자통합메일보다 행정망 전용 온메일 구조에 더 잘 맞는다. 다만 발표가 “이메일시스템 <strong>등</strong>“이라고 했으므로 둘 다 포함됐을 수 있다(불확실).</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 인포스틸러 조회 서비스에서 온나라 도메인의 임직원 기기 2대에 온메일 로그인 주소가 있었다. 무료 조회 범위라 감염일과 악성코드 계열은 알 수 없다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />내부 DNS로만 쓰는 호스트가 인포스틸러 로그에 있다는 것은, 업무망에 접속하던 PC(원격근무 단말 등)가 감염됐을 가능성을 뜻한다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />온나라는 2025년에 이미 침해를 겪었다. 행안부는 2025년 10월 “외부 인터넷 PC에서 정부원격근무시스템(G-VPN)을 통해 업무망인 온나라시스템에 접근한 정황”을 인정했다. GPKI 인증서 650명분이 유출 의심 대상이었고, 7월 28일 “온나라 로그인 재사용 방지 조치”를 했다.</p>
  </li>
  <li>
    <p><strong>불확실</strong><br />이번 SSO 취약점이 2025년 사건과 같은 종류인지, 같은 행위자인지는 근거가 없다. 귀속하지 않는다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />다크웹 검색엔진, 공개 Telegram 채널, 랜섬웨어 유출 사이트 추적기에서 관련 재게시나 판매글을 찾지 못했다. 이 범위에서 찾지 못했다는 뜻이지, 유통이 없다는 뜻은 아니다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>SSO 토큰 검증</strong><br />기관 업무포털과 메일 사이 SSO 연계 구간의 토큰 검증(서명, 재사용 방지, 대상, 만료)을 점검한다. 행정망 안의 시스템이라는 이유로 검증을 느슨하게 두지 않았는지 확인한다.</p>
  </li>
  <li>
    <p><strong>불필요한 연결 경로 차단</strong><br />지자체 서버에서 중앙 메일시스템으로 가는 연결 경로 목록을 만들고, 업무상 필요 없는 경로를 막는다.</p>
  </li>
  <li>
    <p><strong>SSO 로그인 추가 인증</strong><br />SSO를 거쳐 들어오는 로그인에도 2차 인증이나 이상 로그인 탐지가 걸리는지 확인한다.</p>
  </li>
  <li>
    <p><strong>원격근무 단말 감염 점검</strong><br />원격근무(G-VPN) 단말과 망분리 예외 PC의 인포스틸러 감염 여부를 점검한다. 감염된 PC가 쓰던 계정은 비밀번호와 인증서를 교체한다.</p>
  </li>
  <li>
    <p><strong>메일 로그인 기록 확인</strong><br />11월 9일 이전의 SSO 경유 메일 로그인 기록에서 평소와 다른 지자체 경로, 시간대, 대량 열람을 찾는다.</p>
  </li>
</ol>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 17일 07시</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>재경일보, 행정기관 업무용 이메일 해킹 (2026-11-16)</li>
  <li>데일리시큐, 행정기관 업무용 이메일 해킹…정부 SSO 취약점 악용 (2026-11-16)</li>
  <li>아시아투데이, 행정기관 이메일 해킹으로 개인정보 유출 (2026-11-16)</li>
  <li>김예린, 광역자치단체 공무원의 이메일 기록관리 실태와 정책 수요 분석 (KCI)</li>
  <li>위키백과, 온나라 서비스</li>
  <li>ZDNet Korea, 행안부 온나라시스템 해킹 정황 시인 (2025-10-17)</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="government" /><category term="sso" /><category term="email" /><category term="korea" /><category term="credential" /><summary type="html"><![CDATA[행안부가 발표한 행정기관 업무용 이메일 해킹(SSO 취약점, 300여 계정)을 공개 정보로 다시 봤다. 정부 메일은 인터넷용 공직자통합메일과 행정망 전용 온메일로 나뉘며, 발표된 침입 경로는 온메일 구조에 더 잘 맞는다.]]></summary></entry><entry><title type="html">Java4Shell(CVE-2026-114938) — Base64 디코더 결함으로 인증 없는 원격 코드 실행, 패치 공개</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/17/java-cve-2026-114938/" rel="alternate" type="text/html" title="Java4Shell(CVE-2026-114938) — Base64 디코더 결함으로 인증 없는 원격 코드 실행, 패치 공개" /><published>2026-11-17T00:00:00+09:00</published><updated>2026-11-17T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/17/java-cve-2026-114938</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/17/java-cve-2026-114938/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일 08시 40분): 탐지 룰 v0.7.0에 Basic 값 안쪽(이중 인코딩) 트리거를 찾는 사냥 룰을 더했다. 공개 PoC의 기본 요청이 이 모양을 쓴다. 실제 악용 보고는 아직 없다. 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a>    <ul>
      <li><a href="#기술-요약칼리프-11월-17일" id="markdown-toc-기술-요약칼리프-11월-17일">기술 요약(칼리프, 11월 17일)</a></li>
      <li><a href="#공식-발표" id="markdown-toc-공식-발표">공식 발표</a></li>
      <li><a href="#재현과-공개-코드" id="markdown-toc-재현과-공개-코드">재현과 공개 코드</a></li>
    </ul>
  </li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a>    <ul>
      <li><a href="#탐지-룰cybertissue-자체-제작-계속-업데이트-중" id="markdown-toc-탐지-룰cybertissue-자체-제작-계속-업데이트-중">탐지 룰(CyberTissue 자체 제작, 계속 업데이트 중)</a></li>
    </ul>
  </li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 19일 08시 40분 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>영향</td>
      <td>Java 17(17.0.6 이상)·21·25·27 계열, AVX-512 VBMI를 지원하는 x86-64 CPU. Java 8·11 표준판과 ARM은 해당 없음</td>
    </tr>
    <tr>
      <td>패치</td>
      <td>오라클·OpenJDK 11월 17일 보안 릴리스(17.0.21, 21.0.13, 25.0.5, 27.0.1 뒤에 “.1”이 붙은 빌드). Amazon Corretto·Eclipse Temurin 수정 빌드 공개(17·21·25·27)</td>
    </tr>
    <tr>
      <td>점수</td>
      <td>오라클 CVSS 3.1 8.1(공격 조건 까다로움), 발견자 칼리프 CVSS 4.0 9.2</td>
    </tr>
    <tr>
      <td>공개 PoC</td>
      <td>결함 재현용, 크래시 유도 스캐너, 실험실 앱 대상 원격 코드 실행 체인. 제품 대상 검증된 공격 코드는 없음</td>
    </tr>
    <tr>
      <td>실제 악용</td>
      <td>보고 없음. CISA KEV 미등재</td>
    </tr>
    <tr>
      <td>국내 공지</td>
      <td>KISA 보호나라 권고(11월 18일)</td>
    </tr>
    <tr>
      <td>탐지 룰</td>
      <td>Emerging Threats 공식 룰 공개(11월 18일자, Suricata). CyberTissue 자체 제작 <a href="https://github.com/jsik22/java4shell-detection/releases/tag/v0.7.1">v0.7.1</a>(Snort 3·Suricata, 계속 업데이트 중)</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>Java 실행 환경(OpenJDK)의 Base64 디코더에서 인증 없이 원격으로 힙 메모리를 덮어쓸 수 있는 결함이 공개됐다. 발견한 미국 보안업체 칼리프는 이 취약점을 ‘Java4Shell’이라고 불렀고, 힙 메모리 유출과 원격 코드 실행까지 시연했다. 오라클은 11월 17일(미국 시각) 패치를 냈다. 공개 전날 국내 기관에 사전 공지가 돌았고 보도도 나왔다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<h3 id="기술-요약칼리프-11월-17일">기술 요약(칼리프, 11월 17일)</h3>

<ul>
  <li>
    <p><strong>원인</strong><br />HotSpot의 x86-64 Base64 디코딩 최적화 코드(AVX-512 VBMI 명령)가 입력 끝의 ‘=’ 패딩을 처리하다 출력 길이를 음수로 계산해, 디코딩 결과 배열 끝 너머로 62바이트를 덮어쓴다. ‘A’ 64개 뒤에 ‘=’를 붙인 입력으로 일어난다(예전 17 버전은 ‘A’ 128개). Java는 입력을 거부하지만 그 전에 이웃 객체가 이미 망가진다.</p>
  </li>
  <li>
    <p><strong>조건</strong><br />AVX-512 VBMI 지원 x86-64 CPU(인텔 Xeon Ice Lake 이후, AMD Zen 4 이후), JIT 컴파일이 된 상태(바쁜 서비스면 해당), 외부에서 들어온 Base64가 <code class="language-plaintext highlighter-rouge">java.util.Base64</code> 디코더에 닿을 것.</p>
  </li>
  <li>
    <p><strong>시연</strong><br />기본 설정의 Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins, PingFederate에서 인증 없이 원격 코드 실행. Kafka, Solr, Elasticsearch, Gerrit, Spinnaker는 인증 후. 악성 TLS 서버에 접속하는 Java 클라이언트도 공격당할 수 있다. 코드 실행 전에 힙 내용(토큰, 키, 개인정보)을 읽어 내는 단계가 먼저 가능하다.</p>
  </li>
  <li>
    <p><strong>한계</strong><br />제품마다 힙 배치와 타이밍을 맞춰야 해서 범용 익스플로잇은 없다. 실패하면 JVM이 죽지만 다시 시도할 수 있다. 칼리프는 AI로 1시간 만에 결함을 찾고 2시간 만에 첫 익스플로잇을 만들었다고 밝혔다.</p>
  </li>
</ul>

<h3 id="공식-발표">공식 발표</h3>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>오라클 위험 표</td>
      <td>CSPU Rev 1. 구성요소 Compiler, 인증 없이 원격 악용, CVSS 3.1 8.1(AV:N/AC:H/PR:N/UI:N). Java SE 17·21·25·27, Java 8 성능팩, GraalVM</td>
    </tr>
    <tr>
      <td>오라클 신고자 명단</td>
      <td>Quang Luong(Calif.io), Albert Yang</td>
    </tr>
    <tr>
      <td>CVE 레코드</td>
      <td>할당 기관 오라클, CVSS 3.1 8.1</td>
    </tr>
    <tr>
      <td>OpenJDK 권고</td>
      <td>hotspot/compiler, 17·21·25·27 계열(8·11 없음)</td>
    </tr>
    <tr>
      <td>KISA 보호나라 권고</td>
      <td>OpenJDK Base64 디코더 Heap-based Buffer Overflow. 오라클 해결 버전 표, 배포판은 각자 수정 버전 적용</td>
    </tr>
    <tr>
      <td>Amazon Corretto</td>
      <td>17·21·25·27 계열 수정 빌드(11월 17일). <code class="language-plaintext highlighter-rouge">amazoncorretto:17.0.21</code> 이미지 태그 안에도 수정 빌드가 들어 있어 태그 이름만으로는 구분되지 않음</td>
    </tr>
    <tr>
      <td>Eclipse Temurin 안내</td>
      <td>수정 빌드 공개 완료(11월 18일 27 계열, 11월 19일 21·25·17 계열). 8·11 해당 없음. 올리기 전까지 <code class="language-plaintext highlighter-rouge">-XX:-UseBASE64Intrinsics</code> 권고</td>
    </tr>
  </tbody>
</table>

<h3 id="재현과-공개-코드">재현과 공개 코드</h3>

<table>
  <thead>
    <tr>
      <th>구분</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>업윈드 랩 재현</td>
      <td>Temurin 17.0.6·17.0.21·21.0.13·25.0.5 취약, 11.0.33·17.0.5 아님. Spring Security, Tomcat·Jetty 12 Basic 인증, Auth0 java-jwt가 공격 토큰을 디코더로 바로 넘김</td>
    </tr>
    <tr>
      <td>칼리프 PoC</td>
      <td>정해진 배열 안에서만 덮어쓰는 재현용. 제품별 공격 코드는 “모두가 업그레이드할 때까지” 비공개</td>
    </tr>
    <tr>
      <td>제3자 공개 저장소</td>
      <td>재현 키트(영향 빌드에서 JVM 크래시 4번 중 3번), ‘공격 도구’를 자처하는 저장소(대량 스캔·리버스 셸 옵션), 여러 경로에 트리거를 뿌리는 크래시 유도 스캐너, Keycloak·Jenkins·Spring Boot·Elasticsearch 이름을 단 크래시·힙 누출 시도 스크립트(원격 코드 실행 단계 없음, 효과 미검증)</td>
    </tr>
    <tr>
      <td>실험실 RCE 체인</td>
      <td>직접 만든 Spring Boot 앱(디코딩 버퍼 바로 뒤에 권한 객체를 두는 구조)에서 인증 없는 Basic 헤더 하나로 명령 실행. <code class="language-plaintext highlighter-rouge">-XX:-UseBASE64Intrinsics</code> 대조군은 3회 모두 실패</td>
    </tr>
    <tr>
      <td>1회성·워밍업</td>
      <td>같은 체인 기록: 예외 뒤 디코더가 역최적화돼 시도는 사실상 1회성. 매 시도 전 정상 디코딩 2만~5만 건(워밍업)이 필요</td>
    </tr>
    <tr>
      <td>악용 현황</td>
      <td>watchTowr·업윈드: 실제 악용 보고 없음. CISA KEV 미등재. Qualys: 기법이 공개됐으니 보고 부재에 기대지 말 것</td>
    </tr>
  </tbody>
</table>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />공개 저장소에 이 CVE 이름으로 올라온 저장소는 점검·인벤토리 도구, 임시 패치, 재현 키트, 탐지 룰이 대부분이다. 공개 텔레그램 채널과 다크웹 검색에서는 익스플로잇 판매나 공유 글을 찾지 못했다(찾지 못했다는 것이 유통이 없다는 뜻은 아니다).</p>
  </li>
  <li>
    <p><strong>추론</strong><br />‘공격 도구’를 자처하는 저장소는 실행하지 않고 코드를 읽어 보았다. 덮어쓰는 값을 공격자가 고른다는 설명이 발견자 문서와 맞지 않고, 이 취약점과 무관한 Spring 표현식 주입 문자열이 섞여 있어 실제 제품에서 코드 실행이 된다는 근거는 약하다. 다만 대량 스캔 기능이 있어 서비스 중단 시도는 늘 수 있다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />JVM을 죽이는 것은 Base64를 디코딩하는 아무 경로로도 가능하고 제3자 재현에서도 높은 확률로 됐다. 코드 실행 공격이 나오기 전이라도 외부에 노출된 Java 서비스는 서비스 중단 공격을 받을 수 있다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />결함 위치·트리거·기법과 수정 코드가 모두 공개됐다. 제3자가 제품별 공격 코드를 만드는 데 오래 걸리지 않을 가능성이 크고, 인증 서버(Keycloak, PingFederate)와 개발·빌드 시스템(Jenkins, Artifactory, Jira, Confluence)이 먼저 노려질 것으로 본다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 전 국내에 돈 정보(CVSS 4.0 9.2, “17.0.6 이상”)는 칼리프 발표 값과 같다. 8.1과 9.2는 같은 결함을 다른 기준으로 매긴 것이다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />같은 컨테이너 이미지라도 올라간 서버의 CPU에 따라 취약할 수도 아닐 수도 있다. 클라우드 인스턴스 종류가 바뀌면 노출 여부도 바뀐다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />공개 체인으로 원리 검증은 끝났지만, 실제 제품에서는 힙 배치를 그 제품에 맞춰야 해 여전히 품이 든다. 대신 시도마다 대량 워밍업이 필요하다는 기록대로라면, 같은 출발지에서 인증·디코딩 요청 수만 건 뒤에 비정상 ‘=’ 꼬리 값이 오는 흐름이 탐지와 속도 제한의 좋은 단서가 된다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>패치</strong><br />오라클 JDK는 17·21·25·27 계열 “.1” 빌드로, Java 8 성능팩 빌드는 8u513으로 올린다. Temurin, Corretto, Zulu, Microsoft, Red Hat, Liberica, SapMachine 등은 공급사 수정 빌드를 확인한다. 설치 후 재시작하고 컨테이너 이미지를 다시 만든다.</p>
  </li>
  <li>
    <p><strong>우선순위</strong><br />외부에서 닿는 인증·SSO 서버와 개발·빌드 시스템부터. 인증 헤더·토큰·파일 업로드로 Base64를 받는 서비스와, 외부 TLS 서버에 접속하는 Java 클라이언트도 포함한다.</p>
  </li>
  <li>
    <p><strong>CPU 확인</strong><br />리눅스에서 <code class="language-plaintext highlighter-rouge">grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'</code> 결과에 네 개가 모두 나오면 해당한다. ARM 서버는 해당하지 않는다.</p>
  </li>
  <li>
    <p><strong>당장 패치할 수 없으면</strong><br />JVM 옵션 <code class="language-plaintext highlighter-rouge">-XX:-UseBASE64Intrinsics</code>를 넣고 재시작한다(공급사 공식 권고는 아님). <code class="language-plaintext highlighter-rouge">-XX:UseAVX=2</code>는 x86에만 쓴다. <code class="language-plaintext highlighter-rouge">-XX:DisableIntrinsic=_base64_decodeBlock</code> 단독은 JVM이 시작되지 않는다는 보고가 있으니 일괄 적용 전에 시험한다.</p>
  </li>
  <li>
    <p><strong>탐지</strong><br />네트워크에서는 아래 탐지 룰을 탐지 모드로 쓴다. JVM 쪽에서는 <code class="language-plaintext highlighter-rouge">java.util.Base64$Decoder</code>의 IllegalArgumentException 폭증, 원인 모를 JVM 비정상 종료(hs_err_pid 로그)·재시작, Java 프로세스가 띄우는 셸을 감시한다. 흔적이 없다고 안전하다는 뜻은 아니다. 인증 요청이 한 출발지에서 짧은 시간에 수만 건 몰리는지(워밍업)도 함께 본다.</p>
  </li>
  <li>
    <p><strong>실행 중인 Java 목록</strong><br />각 프로세스의 실행 경로에서 버전을 확인하고, 제품에 들어 있는 JRE(WAS, 관리 콘솔, 그룹웨어 등)도 포함한다. 의존성 스캐너는 런타임 결함을 보고하지 않는다.</p>
  </li>
</ol>

<h3 id="탐지-룰cybertissue-자체-제작-계속-업데이트-중">탐지 룰(CyberTissue 자체 제작, 계속 업데이트 중)</h3>

<blockquote>
  <p>주의: 공개 기술 정보와 공개 PoC의 요청 모양으로 CyberTissue가 직접 만들고 시험한 룰이다. 제3자 검증과 실제 운영 트래픽 오탐 확인을 거치지 않았다. 탐지(alert) 모드로 먼저 돌린다. Emerging Threats 공식 룰(11월 18일자)과의 비교는 아래 표에 있고, 두 룰은 함께 쓸 수 있다. Talos(Snort) 공식 룰은 아직 없다.</p>
</blockquote>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>저장소</td>
      <td><a href="https://github.com/jsik22/java4shell-detection">java4shell-detection</a> · 최신 <a href="https://github.com/jsik22/java4shell-detection/releases/tag/v0.7.1">v0.7.1</a>(룰 파일 첨부, 파일 첫 줄에 판 번호) · 변경 내용은 CHANGELOG</td>
    </tr>
    <tr>
      <td>찾는 모양</td>
      <td>32자 이상 Base64 값이 정상 패딩이 아닌 ‘=’로 끝나는 요청(URL-safe 문자·URL 인코딩 포함). 시도만 잡고 성공 여부는 모름</td>
    </tr>
    <tr>
      <td>시험 결과</td>
      <td>직접 만든 HTTP 세션 390개(공개 PoC 요청 모양 포함), Snort 3·Suricata 모두 공격형 39/39 탐지, 정상 344건 오탐 0</td>
    </tr>
    <tr>
      <td>공식 룰 비교</td>
      <td>같은 시험 데이터(공격형 32·정상 340)에서 ET 기본 활성 3개 16/32·오탐 0, ET 6개 전부 22/32·오탐 56, 이 룰 32/32·오탐 0. 시험 데이터를 이 룰과 함께 만들어 이 룰에 유리할 수 있다</td>
    </tr>
    <tr>
      <td>못 잡는 것</td>
      <td>32자 미만 값, 표준 헤더로 분류해 뺀 헤더(Referer 등), multipart 파일 내용·압축 본문, 복호화하지 않은 HTTPS, Basic 밖(쿠키·본문 등)에서 트리거를 다시 Base64로 감싼 값</td>
    </tr>
    <tr>
      <td>오탐 수정(v0.6.0)</td>
      <td>값이 빈 긴 이름 항목(<code class="language-plaintext highlighter-rouge">popup_..._&lt;UUID&gt;=</code> 등)의 이름을 Base64로 오인하던 문제를 고침. 쿠키·본문·그 밖의 헤더 룰은 값 자리에서만 본다</td>
    </tr>
    <tr>
      <td>HUNT</td>
      <td>넓은 경로를 보는 사냥용 룰. 경보를 모아 JVM 흔적과 함께 사람이 판단</td>
    </tr>
  </tbody>
</table>

<table>
  <thead>
    <tr>
      <th>sid</th>
      <th>보는 곳</th>
      <th>등급</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>9114938·9114939</td>
      <td>Authorization 헤더(Basic·Bearer, JWT 조각 포함)</td>
      <td>일반</td>
    </tr>
    <tr>
      <td>9114940</td>
      <td>URL 쿼리 파라미터 값</td>
      <td>일반</td>
    </tr>
    <tr>
      <td>9114941</td>
      <td>요청 본문(텍스트·폼·JSON)</td>
      <td>HUNT</td>
    </tr>
    <tr>
      <td>9114942</td>
      <td>그 밖의 요청 헤더(예: X-Auth-Token)</td>
      <td>HUNT</td>
    </tr>
    <tr>
      <td>9114943</td>
      <td>Cookie</td>
      <td>HUNT</td>
    </tr>
    <tr>
      <td>9114944</td>
      <td>Basic 값 안쪽(풀어서 본 비밀번호 칸, 이중 인코딩)</td>
      <td>HUNT</td>
    </tr>
  </tbody>
</table>

<details>
  <summary>룰 본문 보기 (Snort 3 · Suricata, v0.7.1)</summary>

  <p>Snort 3:</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code># java4shell-detection v0.7.1 (Snort 3)
# CVE-2026-114938 (Java4Shell): HTTP 요청 값 끝의 비정상 Base64 패딩 꼬리를 찾는다.
# 트리거 모양: Base64 문자 32자 이상 뒤 '='로 끝나며, 전체 길이를 4로 나눈 나머지가 1~3(정상 패딩은 0).
# 자체 제작·자체 시험이며 계속 업데이트 중이다. 제3자 검증 전이니 차단 대신 탐지(alert) 모드로 먼저 돌린다. HUNT 룰은 사냥용이다.
# 공격 시도만 알려 주고 성공 여부는 알려 주지 않는다. sid는 지역 룰 범위의 임의 값이다.
# https://github.com/jsik22/java4shell-detection

# 9114938 Authorization: Basic 값. 공개 PoC가 가장 많이 쓰는 경로(인증 전에 디코딩된다).
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 malformed Base64 tail in Authorization Basic"; flow:to_server,established; http_header:field authorization; content:"Basic",fast_pattern,nocase; pcre:"/Basic\s+(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/i"; classtype:attempted-admin; sid:9114938; rev:2; )

# 9114939 Authorization: Bearer 값. JWT처럼 점으로 나뉜 토큰은 조각 안의 트리거도 본다.
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 malformed Base64 tail in Authorization Bearer"; flow:to_server,established; http_header:field authorization; content:"Bearer",fast_pattern,nocase; pcre:"/Bearer\s+(?:[^\s.]*\.)*(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/i"; classtype:attempted-admin; sid:9114939; rev:2; )

# 9114940 URL 쿼리 값. %2B·%2F·%3D 인코딩을 한 글자로 센다.
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 malformed Base64 tail in URL query"; flow:to_server,established; http_raw_uri; content:"=",fast_pattern; pcre:"/[?&amp;][^=&amp;#]*=(?:(?:[A-Za-z0-9+\/_-]|%2[BbFf]){4}){8,}(?:(?:=|%3[Dd]){1,3}|(?:[A-Za-z0-9+\/_-]|%2[BbFf])(?:=|%3[Dd]){1,2}|(?:[A-Za-z0-9+\/_-]|%2[BbFf]){2}(?:=|%3[Dd]))(?=[&amp;#]|$)/"; classtype:attempted-admin; sid:9114940; rev:1; )

# 9114941 HUNT 요청 본문(폼·JSON·텍스트)의 값. 정상 본문에서도 울릴 수 있어 사냥용이다.
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in request body"; flow:to_server,established; http_client_body; content:"=",fast_pattern; pcre:"/(?:^|[=:\x22\s,\[])(?:(?:[A-Za-z0-9+\/_-]|%2[BbFf]){4}){8,}(?:(?:=|%3[Dd]){1,3}|(?:[A-Za-z0-9+\/_-]|%2[BbFf])(?:=|%3[Dd]){1,2}|(?:[A-Za-z0-9+\/_-]|%2[BbFf]){2}(?:=|%3[Dd]))(?=[\x22&amp;\s,}\]]|$)/"; classtype:attempted-admin; sid:9114941; rev:2; )

# 9114942 HUNT Authorization과 표준 헤더를 뺀 나머지 요청 헤더(X-Api-Key 등)의 값 자리.
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in other request header"; flow:to_server,established; http_header; content:"=",fast_pattern; pcre:"/^(?!(?:Authorization|Host|User-Agent|Accept[A-Za-z-]*|Content-Type|Content-Length|Connection|Referer|Origin|Date|Cache-Control|Pragma|Upgrade|Upgrade-Insecure-Requests|Sec-Fetch-[A-Za-z]+|Sec-Ch-[A-Za-z-]+|DNT|TE|Priority)\s*:)[^:\r\n]+:[^\r\n]*?(?:(?&lt;=:)\s*|(?&lt;==)|(?&lt;=[A-Za-z0-9] ))(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/mi"; classtype:attempted-admin; sid:9114942; rev:2; )

# 9114943 HUNT Cookie 값('이름=값'에서 값 자리만 본다).
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in Cookie"; flow:to_server,established; http_cookie; content:"=",fast_pattern; pcre:"/(?:^|\;)\s*[^=\;\s]+=(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?=[\;\s]|$)/"; classtype:attempted-admin; sid:9114943; rev:2; )

# 9114944 HUNT Basic 값 안쪽(이중 인코딩): Base64를 풀어 '사용자:비밀번호'의 비밀번호가 트리거 모양인지 본다. 앱이 비밀번호를 다시 디코딩할 때만 위험하다.
alert http any any -&gt; any any ( msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail inside Basic password (double-encoded)"; flow:to_server,established; http_header:field authorization; content:"Basic ",fast_pattern,nocase; base64_decode:relative; base64_data; pcre:"/^[^:]*:(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/"; classtype:attempted-admin; sid:9114944; rev:1; )
</code></pre></div>  </div>

  <p>Suricata:</p>

  <div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code># java4shell-detection v0.7.1 (Suricata 7)
# CVE-2026-114938 (Java4Shell): HTTP 요청 값 끝의 비정상 Base64 패딩 꼬리를 찾는다.
# 트리거 모양: Base64 문자 32자 이상 뒤 '='로 끝나며, 전체 길이를 4로 나눈 나머지가 1~3(정상 패딩은 0).
# 자체 제작·자체 시험이며 계속 업데이트 중이다. 제3자 검증 전이니 차단 대신 탐지(alert) 모드로 먼저 돌린다. HUNT 룰은 사냥용이다.
# 공격 시도만 알려 주고 성공 여부는 알려 주지 않는다. sid는 지역 룰 범위의 임의 값이다.
# https://github.com/jsik22/java4shell-detection

# 9114938 Authorization 헤더의 Basic·Bearer 값(Suricata는 한 룰). JWT처럼 점으로 나뉜 토큰은 조각 안의 트리거도 본다.
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 malformed Base64 tail in Authorization"; flow:to_server,established; http.header; content:"Authorization|3a|"; nocase; fast_pattern; pcre:"/^Authorization:\s*(?:Basic|Bearer)\s+(?:[^\s.]*\.)*(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/mi"; classtype:attempted-admin; sid:9114938; rev:3;)

# 9114940 URL 쿼리 값. %2B·%2F·%3D 인코딩을 한 글자로 센다.
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 malformed Base64 tail in URL query"; flow:to_server,established; http.uri.raw; content:"="; fast_pattern; pcre:"/[?&amp;][^=&amp;#]*=(?:(?:[A-Za-z0-9+\/_-]|%2[BbFf]){4}){8,}(?:(?:=|%3[Dd]){1,3}|(?:[A-Za-z0-9+\/_-]|%2[BbFf])(?:=|%3[Dd]){1,2}|(?:[A-Za-z0-9+\/_-]|%2[BbFf]){2}(?:=|%3[Dd]))(?=[&amp;#]|$)/"; classtype:attempted-admin; sid:9114940; rev:1;)

# 9114941 HUNT 요청 본문(폼·JSON·텍스트)의 값. 정상 본문에서도 울릴 수 있어 사냥용이다.
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in request body"; flow:to_server,established; http.request_body; content:"="; fast_pattern; pcre:"/(?:^|[=:\x22\s,\[])(?:(?:[A-Za-z0-9+\/_-]|%2[BbFf]){4}){8,}(?:(?:=|%3[Dd]){1,3}|(?:[A-Za-z0-9+\/_-]|%2[BbFf])(?:=|%3[Dd]){1,2}|(?:[A-Za-z0-9+\/_-]|%2[BbFf]){2}(?:=|%3[Dd]))(?=[\x22&amp;\s,}\]]|$)/"; classtype:attempted-admin; sid:9114941; rev:2;)

# 9114942 HUNT Authorization과 표준 헤더를 뺀 나머지 요청 헤더(X-Api-Key 등)의 값 자리.
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in other request header"; flow:to_server,established; http.header; content:"="; fast_pattern; pcre:"/^(?!(?:Authorization|Host|User-Agent|Accept[A-Za-z-]*|Content-Type|Content-Length|Connection|Referer|Origin|Date|Cache-Control|Pragma|Upgrade|Upgrade-Insecure-Requests|Sec-Fetch-[A-Za-z]+|Sec-Ch-[A-Za-z-]+|DNT|TE|Priority)\s*:)[^:\r\n]+:[^\r\n]*?(?:(?&lt;=:)\s*|(?&lt;==)|(?&lt;=[A-Za-z0-9] ))(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/mi"; classtype:attempted-admin; sid:9114942; rev:2;)

# 9114943 HUNT Cookie 값('이름=값'에서 값 자리만 본다).
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail in Cookie"; flow:to_server,established; http.cookie; content:"="; fast_pattern; pcre:"/(?:^|\;)\s*[^=\;\s]+=(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?=[\;\s]|$)/"; classtype:attempted-admin; sid:9114943; rev:2;)

# 9114944 HUNT Basic 값 안쪽(이중 인코딩): Base64를 풀어 '사용자:비밀번호'의 비밀번호가 트리거 모양인지 본다. 앱이 비밀번호를 다시 디코딩할 때만 위험하다.
alert http any any -&gt; any any (msg:"LOCAL Java4Shell CVE-2026-114938 HUNT malformed Base64 tail inside Basic password (double-encoded)"; flow:to_server,established; http.header; content:"Authorization|3a| Basic "; nocase; fast_pattern; base64_decode:bytes 2048,relative; base64_data; pcre:"/^[^:]*:(?:[A-Za-z0-9+\/_-]{4}){8,}(?:={1,3}|[A-Za-z0-9+\/_-]={1,2}|[A-Za-z0-9+\/_-]{2}=)(?![A-Za-z0-9+\/_=-])/"; classtype:attempted-admin; sid:9114944; rev:1;)
</code></pre></div>  </div>

</details>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 17일 16시</td>
      <td>사전 공지·보도 기준 첫 게시(패치 공개 예정)</td>
    </tr>
    <tr>
      <td>11월 18일 06시</td>
      <td>OpenJDK 권고·오라클 수정 빌드 공개 반영</td>
    </tr>
    <tr>
      <td>11월 18일 08시</td>
      <td>발견자 기술 문서, 오라클 위험 표·신고자 명단, CVE 레코드, KISA 권고 반영</td>
    </tr>
    <tr>
      <td>11월 18일 09시</td>
      <td>CyberTissue 탐지 룰 시안 첫 게시</td>
    </tr>
    <tr>
      <td>11월 18일 10시</td>
      <td>제3자 재현 도구 공개 반영, 탐지 룰 전용 저장소(v0.3.0)로 이전</td>
    </tr>
    <tr>
      <td>11월 18일 11시</td>
      <td>‘공격 도구’ 자처 저장소 평가, 탐지 룰 v0.4.0(JWT 조각)·v0.5.0(Cookie·그 밖의 헤더)</td>
    </tr>
    <tr>
      <td>11월 18일 15시</td>
      <td>실험실 앱 대상 RCE 체인·크래시 유도 스캐너 공개 반영(룰 v0.5.0으로 탐지)</td>
    </tr>
    <tr>
      <td>11월 18일 15시 30분</td>
      <td>탐지 룰 v0.6.0: 값이 빈 긴 이름 항목 오탐 수정(쿠키·본문·그 밖의 헤더)</td>
    </tr>
    <tr>
      <td>11월 18일 20시</td>
      <td>Amazon Corretto 수정 빌드(17·21·25·27) 반영</td>
    </tr>
    <tr>
      <td>11월 18일 21시</td>
      <td>Eclipse Temurin 안내와 수정 빌드 순차 배포(27 공개) 반영</td>
    </tr>
    <tr>
      <td>11월 19일 01시</td>
      <td>Eclipse Temurin 21 계열 수정 빌드 공개 반영</td>
    </tr>
    <tr>
      <td>11월 19일 06시</td>
      <td>Eclipse Temurin 25·17 계열 수정 빌드 공개 반영(Temurin 전 계열 공개)</td>
    </tr>
    <tr>
      <td>11월 19일 08시</td>
      <td>Emerging Threats 공식 룰 공개·비교 결과, 탐지 룰 v0.6.3(판 번호·설명 주석, 새 공개 PoC 요청 모양 시험)</td>
    </tr>
    <tr>
      <td>11월 19일 08시 40분</td>
      <td>탐지 룰 v0.7.0: Basic 값 안쪽(이중 인코딩) 사냥 룰 9114944 추가</td>
    </tr>
    <tr>
      <td>11월 19일 08시 45분</td>
      <td>탐지 룰 v0.7.1: 룰 파일·README 주의 문구를 ‘계속 업데이트 중’으로(룰 동작 같음)</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>Calif, Java4Shell: Write once, RCE everywhere (2026-11-17)</li>
  <li>Oracle, Critical Security Patch Update Advisory - November 2026</li>
  <li>OpenJDK Vulnerability Advisory: 2026/11/17</li>
  <li>CVE-2026-114938 (CVE Record)</li>
  <li>KISA 보호나라, Oracle 제품 보안 업데이트 권고 (2026-11-18)</li>
  <li>Oracle, JDK 17 보안 릴리스 노트 (2026-11-17)</li>
  <li>Upwind, Java4Shell: What We Know Now and What Comes Next (2026-11-17)</li>
  <li>watchTowr, Java CVE-2026-114938 FAQ (2026-11-17)</li>
  <li>CyberTissue, java4shell-detection (Snort 3·Suricata 탐지 룰 저장소)</li>
  <li>연합뉴스, PHP 이어 자바서도 ‘치명적’ 취약점 확인 (2026-11-18)</li>
  <li>보안뉴스, PHP 이어 ‘자바’(Java)도 뚫렸다… 대기업·공공기관 핵심 서버 ‘보안 경보’ (2026-11-17)</li>
  <li>Amazon Corretto 17 릴리스 (GitHub)</li>
  <li>Adoptium, Eclipse Temurin guidance for CVE-2026-114938 (2026-11-18)</li>
  <li>Proofpoint Emerging Threats, ET Open 룰셋 (sid 2072829~2072834, 2026-11-18)</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="java" /><category term="openjdk" /><category term="oracle" /><category term="cve-2026-114938" /><category term="java4shell" /><category term="rce" /><summary type="html"><![CDATA[칼리프가 찾은 Java4Shell은 AVX-512 CPU에서 Java의 Base64 디코더가 힙을 덮어쓰는 결함이다. Java 17·21·25·27이 영향을 받고 오라클 .1 빌드에서 고쳐졌다. 실제 악용 보고는 아직 없다.]]></summary></entry><entry><title type="html">대학 연쇄 해킹 ‘No KR No FUN’ — 주장한 명단 절반 이상이 같은 연구행정 시스템</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/17/kimjen-nokrnofun/" rel="alternate" type="text/html" title="대학 연쇄 해킹 ‘No KR No FUN’ — 주장한 명단 절반 이상이 같은 연구행정 시스템" /><published>2026-11-17T00:00:00+09:00</published><updated>2026-11-17T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/17/kimjen-nokrnofun</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/17/kimjen-nokrnofun/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 17일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>무슨 일</td>
      <td>해외 해킹 포럼·Telegram 채널에 국내 대학 28곳, 31개 시스템의 내부 데이터가 게시됐다는 주장</td>
    </tr>
    <tr>
      <td>행위자</td>
      <td>포럼 계정 ‘KimJEN’, Telegram 채널 ‘No KR No FUN’(주장). 김정은 프로필 사진은 국가 연계의 근거가 아니며 귀속하지 않음</td>
    </tr>
    <tr>
      <td>기관 공지</td>
      <td>여러 대학 산학협력단이 연구행정 시스템 침해·개인정보 유출 공지(11월 14일 06:22 침해 시각 발표)</td>
    </tr>
    <tr>
      <td>공통점</td>
      <td>명단 28곳 중 17곳 이상이 같은 연구행정 시스템 제품을 씀</td>
    </tr>
    <tr>
      <td>추가 예고</td>
      <td>수능 응시자 정보, 경찰 관련 자료, 대학 9곳 전체 데이터 공개 예고. 11월 17일 오후까지 올라오지 않음</td>
    </tr>
    <tr>
      <td>확인 상태</td>
      <td>게시자 주장과 실제 유출 데이터의 일치 여부는 미검증. 반출량은 알 수 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>2026년 11월 중순 해외 해킹 포럼과 Telegram 채널에 국내 대학 28곳, 31개 시스템의 내부 데이터가 게시됐다는 주장이 나왔다. 같은 주에 여러 대학 산학협력단이 연구행정 시스템 침해와 개인정보 유출을 공지했다. 강원대 산학협력단은 11월 14일 오전 6시 22분쯤 외부 비인가자가 연구통합관리시스템 서버에 접근해 사용자 정보를 유출했다고 밝혔다. 인제대는 수업 운영 사이트 서버가 공격받아 개인정보 2만4,011건이 유출됐다고 공지했다. 게시자 쪽 주장과 실제 유출 데이터가 일치하는지는 아직 검증되지 않았다. 게시자는 그 뒤에도 11월 16일까지 게시를 이어 갔고, 수능 당일 응시자 정보를 공개하겠다고 예고했다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>보안뉴스(11-16)</td>
      <td>28개 대학 31개 시스템, 3.44GB가 게시됐다고 적었다. 사립대는 보안 인력이 1~2명인 곳이 있고, 연구 관련 시스템이 장기 정보 수집 대상이 될 수 있다고 분석했다.</td>
    </tr>
    <tr>
      <td>데일리시큐(11-16)</td>
      <td>또 다른 대학이 11월 14일 오전 포털 비정상 접근으로 교직원 개인정보 5,885건이 유출됐다고 공지했다. KimJEN의 소행이라는 증거는 확인되지 않았다고 기사는 적었다.</td>
    </tr>
  </tbody>
</table>

<ul>
  <li>
    <p><strong>데일리시큐(11-15)</strong><br />포럼 계정 ‘KimJEN’이 11월 14일 ‘한국 대학 31곳의 전체 데이터’를 올렸다. 본문에서 도메인으로 식별되는 대학은 28곳이다. 자료는 프로필에 김정은 사진을 쓴 Telegram 채널 ‘No KR No FUN’으로 안내됐다.</p>
  </li>
  <li>
    <p><strong>데일리시큐(11-16)</strong><br />여러 대학 산학협력단이 같은 시각(11월 14일 06:22)을 침해 시각으로 발표했고, 일부는 시스템 제조사나 유지보수 업체의 통보로 침해를 알았다. 기사는 같은 시각이라는 사실만으로 동일 공격자라고 단정할 수 없다고 적었다.</p>
  </li>
  <li>
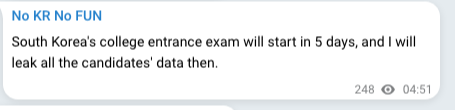
    <p><strong>데일리시큐(11-15)</strong><br />같은 계정이 11월 15일 한 교육청의 전체 데이터베이스를 공유한다는 글을 올렸고, Telegram 채널에서는 “수능 당일 모든 응시자 정보 공개”를 주장했다. 실제 반출 여부와 피해 규모는 확인되지 않았다.</p>
  </li>
  <li>
    <p><strong>Team D4rkn3ttz(11-15, X 분석 글)</strong><br />공개된 31개 시스템 폴더 중 29개에서 분석 가능한 자료가 있었다고 썼다. 한 번에 500행까지만 돌려주는 연구행정 시스템 조회를 이름·부서 조건으로 나눠 반복 호출하고 결과를 합친 수집 스크립트가 있었고, 이미 확보한 계정·세션으로 정상 기능을 반복 호출한 정황으로 봤다. 일부 폴더에는 DB 연결 설정·암호화 키 후보·홈페이지 변조 흔적이 있었다고 한다. 수집 도구에 중국어 노드명과 메모가 있었지만 국적의 근거는 아니라고 명시했다.</p>
  </li>
  <li>
    <p><strong>데일리시큐 인터뷰(11-17)</strong><br />팀원이라고 밝힌 인물은 팀원 10~15명, 약 6개월 활동, 대학 30여 곳 직접 해킹을 주장했다. 외부에 노출된 취약 시스템으로 들어가 내부망을 거쳐 홈페이지를 변조한다고 설명했다. 여러 대학이 함께 쓰는 소프트웨어를 노렸느냐는 질문에는 아니라고 했다. 공개 AI 침투 테스트 도구 사용 여부에는 답하지 않았다.</p>
  </li>
</ul>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />공개적으로 확인되는 범위는 주장의 일부다. ‘31곳’은 대학 28곳의 시스템 31개로 보인다(한 대학이 여러 줄). 한 대학 데이터 108GB를 주장했고 채널에 첨부한 파일은 약 1GB다. 전체 데이터라며 외부 파일 공유 링크를 따로 걸었는데, 이 링크는 열지 않았다. 반출량은 알 수 없다. 보도된 포럼 가입(10월)과 채널 개설(10월 26일)은 “6개월 활동” 주장보다 늦지만, 그 전에 다른 곳에서 활동했을 수 있다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 인포스틸러 조회 서비스에서 명단에 있는 대학들의 로그인 주소를 보면 같은 연구행정 시스템 제품의 URL 형식이 반복된다. 보도로 사용이 확인된 곳을 더하면 명단 28곳 중 17곳 이상이 이 제품을 쓴다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />명단은 개별 대학을 하나씩 뚫은 결과라기보다 같은 제품의 고객 목록에 가깝다. 공급사·유지보수 경로나 제품 공통 취약점을 한 번에 이용했다는 설명이 더 잘 맞는다. 행위자의 “공통 소프트웨어는 안 노렸다”는 말과 어긋난다(불확실, 공급사·당국 발표 전).</p>
  </li>
  <li>
    <p><strong>추론</strong><br />외부 분석이 찾은 조건 분할 반복 조회 스크립트도, 같은 제품의 조회 기능을 학교마다 재사용했다는 설명과 맞는다(불확실).</p>
  </li>
  <li>
    <p><strong>추론</strong><br />이 제품은 100여 개 산학협력단·연구기관이 쓴다고 홍보돼 왔다. 명단에 없는 사용 기관도 같은 위험에 있다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />일부 학습관리시스템(LMS)도 명단 대학 여러 곳에서 같은 제품 형식을 보인다. 두 번째 공통 경로일 수 있다(불확실).</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />행위자가 언급한 AI 침투 테스트 도구 CyberStrikeAI는 공개 저장소에 있고, 해외 교육기관 공격에 악용됐다는 보고가 있다. 김정은 프로필 사진은 국가 연계의 근거가 아니다. 귀속하지 않는다.</p>
  </li>
  <li>
    <p><strong>관찰(유통 경로)</strong><br />게시자는 ‘RaidForums’ 이름을 쓰는 공개 해킹 포럼 한 곳과 자기 Telegram 채널 하나를 쓴다. 포럼 계정은 10월 가입했고, 11월 12~16일 스레드 10건을 올렸으며 답글은 거의 없다. 포럼 글은 모두 채널로 안내하고, 파일은 채널에 올린다. 채널은 10월 26일 개설됐고 11월 12일부터 압축 파일 9개(합계 약 1.4GB)를 올렸다. 구독자는 11월 17일 기준 약 150명이다. 채널·포럼 주소는 싣지 않는다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />포럼 글 제목을 보면 처음 명단 밖 대상이 더 있다. 대학 2곳, 지방자치단체 관광 사이트 1곳, 교육청 1곳이다. 명단이 나온 뒤에도 대상이 늘고 있다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />채널은 대학 6곳 하위 사이트의 변조 기록을 공개 디페이스 아카이브 링크로 올렸다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />예고만 하고 11월 17일 오후까지 올리지 않은 것이 있다. 수능 응시자 정보, 경찰 관련 자료, 대학 9곳 전체 데이터다. 특정 기자가 연락하지 않으면 대학 한 곳의 자료를 더 공개하겠다던 글은 다음 날 “연락이 왔다”로 고쳤다(주장, 미확인).</p>
  </li>
  <li>
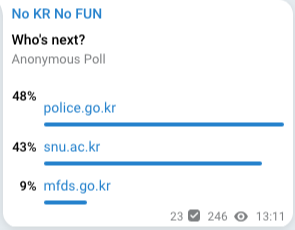
    <p><strong>관찰</strong><br />11월 14일 채널에 “다음은 누구?” 익명 투표를 올렸다. 선택지는 경찰청(police.go.kr) 48%, 서울대(snu.ac.kr) 43%, 식품의약품안전처(mfds.go.kr) 9%이고 23명이 투표했다. 표적 후보를 공개적으로 고르게 하는 방식이다. 이 가운데 경찰청은 다음 날 “오늘 밤 공개”를 따로 예고했지만 11월 17일 오후까지 올라오지 않았다. 행위자가 투표에 올렸다는 사실일 뿐, 세 기관의 침해는 확인되지 않았다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />“구독자 100명이 되면”, “좋아요 20개가 넘으면” 쓰는 공격 도구를 공개하겠다는 글과, 기자 연락·추가 보도를 요구하는 글이 반복된다. 관심과 언론 노출을 노리는 행동이다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />한 위협 정보 집계 계정은 ‘한국 대학 5TB’ 글을 다른 계정 이름으로 적었지만, 포럼에서는 같은 KimJEN의 글이다. 집계 계정의 작성자 표기는 원 게시물과 대조해야 한다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />이 포럼·채널 밖의 다크웹 검색엔진, 다른 해킹 포럼, 랜섬웨어 유출 사이트 추적기에서는 재게시나 판매글을 찾지 못했다. 이 범위에서 찾지 못했다는 뜻이지, 유통이 없다는 뜻은 아니다.</p>
  </li>
</ul>

<p>아래 캡처는 11월 17일 오후에 공개 페이지를 찍은 것이다. 채널·포럼 주소, 연락처, 기관 호스트명은 회색으로 가렸다. 표적 투표의 선택지는 본문과 같이 그대로 두었다. 표시 시각은 UTC다(한국 시각은 +9시간).</p>

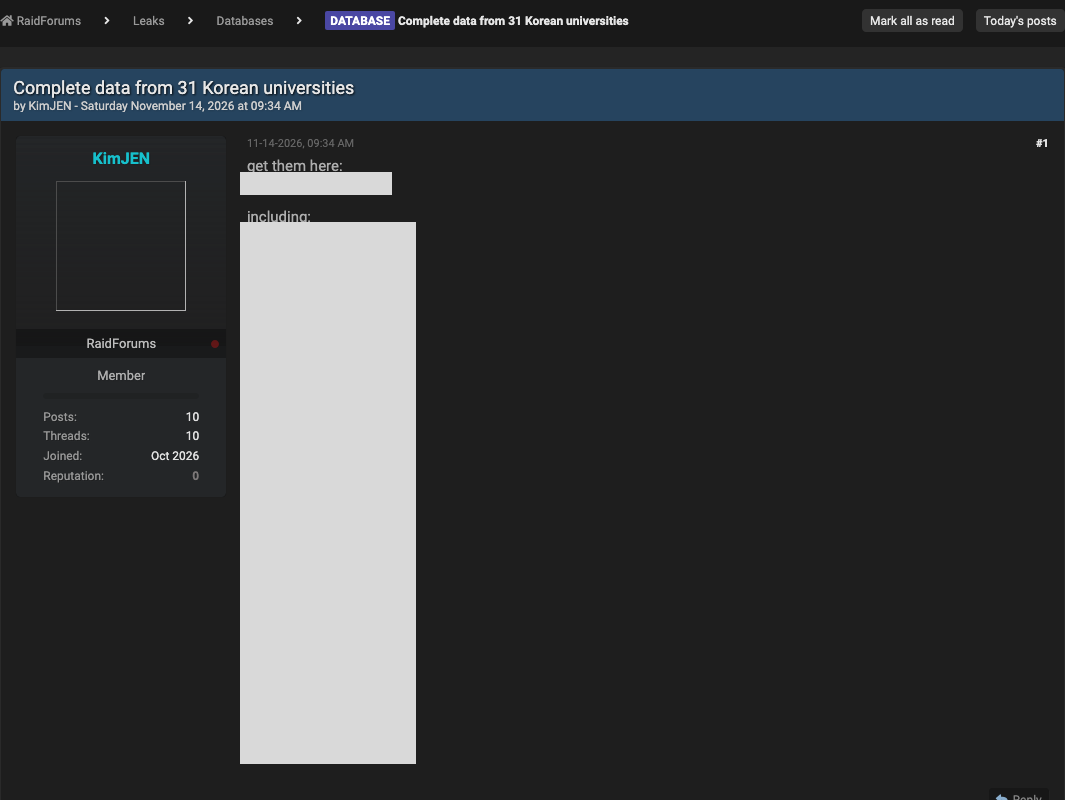
<p><img src="https://jsik22.github.io/cybertissue-notes/assets/2026-11-17-kimjen-nokrnofun/1-forum-post.png" alt="포럼 첫 글: 'Complete data from 31 Korean universities', 작성자 KimJEN, 가입 2026-10, 글 10, 평판 0. 채널 주소와 시스템 호스트명 목록은 가림" /></p>

<p><em>포럼 첫 글(11월 14일). 채널로 안내하는 한 줄과 대학 시스템 호스트명 목록이 전부다. 계정은 10월 가입, 글 10건, 평판 0.</em></p>

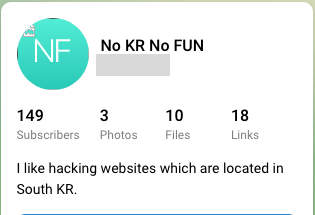
<p><img src="https://jsik22.github.io/cybertissue-notes/assets/2026-11-17-kimjen-nokrnofun/2-channel-card.png" alt="Telegram 채널 정보: 'No KR No FUN', 구독자 149, 사진 3, 파일 10, 링크 18, 소개 'I like hacking websites which are located in South KR.'. 채널 주소는 가림" /></p>

<p><em>채널 정보(11월 17일 기준). 구독자 149명.</em></p>

<p><img src="https://jsik22.github.io/cybertissue-notes/assets/2026-11-17-kimjen-nokrnofun/3-poll-targets.png" alt="채널 익명 투표 'Who's next?': police.go.kr 48%, snu.ac.kr 43%, mfds.go.kr 9%, 23표" /></p>

<p><em>다음 표적 투표(11월 14일). 선택지는 경찰청·서울대·식약처다. 침해가 확인된 것이 아니라 행위자가 내건 후보다.</em></p>

<p><img src="https://jsik22.github.io/cybertissue-notes/assets/2026-11-17-kimjen-nokrnofun/4-exam-threat.png" alt="채널 글: 'South Korea's college entrance exam will start in 5 days, and I will leak all the candidates' data then.'" /></p>

<p><em>수능 응시자 정보 공개 예고(11월 15일).</em></p>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>업체 침해 범위 확인</strong><br />연구행정 시스템을 외부 업체 제품으로 운영하는 기관은 업체에 11월 14일 전후 침해 범위와 유지보수 접속 경로를 확인한다. 업체 원격 접속 계정과 VPN은 끊고 다시 발급한다.</p>
  </li>
  <li>
    <p><strong>웹셸·접속 기록 점검</strong><br />웹 서버의 비인가 파일(웹셸)과 예약 작업, 11월 13~14일 접속 기록을 점검하고 DB 암·복호화 키를 교체한다. 피해 대학 한 곳은 이 순서로 대응했다고 공지했다.</p>
  </li>
  <li>
    <p><strong>변조 감시</strong><br />대표 홈페이지와 하위 시스템의 변조 감시를 켠다. 이 행위자는 변조 화면을 공개 신호로 쓴다.</p>
  </li>
  <li>
    <p><strong>반복 조회 기록 확인</strong><br />연구행정·학사 시스템에서 같은 계정·세션이 이름·부서 조건을 바꿔 짧은 간격으로 반복 조회하거나 내보낸 기록을 찾는다. 조회 건수 상한만으로는 대량 수집을 막지 못한다.</p>
  </li>
  <li>
    <p><strong>표적 후보 기관 점검</strong><br />표적 투표에 오른 경찰청·서울대·식약처와 같은 유형의 기관은 외부에 노출된 업무 시스템, 유지보수 원격 접속 경로, 홈페이지 변조 감시를 먼저 점검한다.</p>
  </li>
  <li>
    <p><strong>수능 전후 점검</strong><br />수능 전후로 교육청과 대학 입학 부서는 수험생·지원자 정보 시스템의 접근 기록과 외부에 노출된 관리 페이지를 점검한다. 수험생을 노린 사칭 연락에 주의하라고 안내한다.</p>
  </li>
  <li>
    <p><strong>인포스틸러·계정 보호</strong><br />교직원·연구자 기기의 인포스틸러 감염 여부를 점검하고, 연구행정·그룹웨어·VPN 계정의 비밀번호를 바꾸고 2차 인증을 적용한다.</p>
  </li>
  <li>
    <p><strong>사칭 연락 안내</strong><br />유출된 이름·소속·직급·생년월일로 대학을 사칭하는 문자·메일이 올 수 있으니 구성원에게 알린다.</p>
  </li>
</ol>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 17일 11시</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 17일 14~15시</td>
      <td>내용 보완(유통 경로, 명단 밖 게시, 수능 관련 예고, 외부 분석, 포럼·채널 캡처)</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>데일리시큐, [해커 단독 인터뷰] ‘No KR No FUN’ 팀원 (2026-11-17)</li>
  <li>데일리시큐, 해킹 포럼에 ‘한국 대학 31곳 데이터 탈취·공개’ 주장 (2026-11-15)</li>
  <li>데일리시큐, 대학 산학협력단 연쇄 해킹 확산 (2026-11-16)</li>
  <li>보안뉴스, 연쇄 침해 겪은 대학가 (2026-11-16)</li>
  <li>경향신문, 강원대 산학협력단 연구통합관리시스템 해킹으로 개인정보 유출 (2026-11-16)</li>
  <li>한국재난안전뉴스, 금융·대학 이어 정부 이메일까지 뚫렸다 (2026-11-17)</li>
  <li>BleepingComputer, CyberStrikeAI tool adopted by hackers for AI-powered attacks</li>
  <li>데일리시큐, 해커 교육청 자료 유출 주장·텔레그램서 수능 응시자 정보 공개 발언 (2026-11-15)</li>
  <li>데일리시큐, 대학 포털 해킹으로 교직원 개인정보 5,885건 유출 (2026-11-16)</li>
  <li>Team D4rkn3ttz, KimJEN이 겨냥한 한국 대학 31개 시스템 (X, 2026-11-15)</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="korea" /><category term="university" /><category term="supply-chain" /><category term="telegram" /><category term="data-breach" /><summary type="html"><![CDATA[국내 대학 28곳 데이터를 공개했다고 주장한 KimJEN·'No KR No FUN'을 공개 정보로 봤다. 명단의 절반 이상이 같은 연구행정 시스템을 쓴다. 11-17 오후 유통 경로와 수능 관련 예고를 더했다.]]></summary></entry><entry><title type="html">Warden Stealer — Claude Code·Codex 토큰을 노리는 인포스틸러, 공개 IOC로 다시 보기</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/17/wardenstealer/" rel="alternate" type="text/html" title="Warden Stealer — Claude Code·Codex 토큰을 노리는 인포스틸러, 공개 IOC로 다시 보기" /><published>2026-11-17T00:00:00+09:00</published><updated>2026-11-17T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/17/wardenstealer</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/17/wardenstealer/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#iocttp" id="markdown-toc-iocttp">IOC·TTP</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 18일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>정체</td>
      <td>Rust로 만든 윈도 인포스틸러, 구독형 MaaS(v1.9 이후 월 450~1,500달러)</td>
    </tr>
    <tr>
      <td>노리는 데이터</td>
      <td>v1.9(9월 29일 공지)부터 Claude Code, Codex CLI, Cursor, Grok 등 AI 코딩 에이전트 자격 증명 파일 표준 수집</td>
    </tr>
    <tr>
      <td>규모</td>
      <td>SpyCloud: 8월 3일 이후 이 계열 고유 감염 13만 건 넘게 재수집</td>
    </tr>
    <tr>
      <td>유포 경로</td>
      <td>크랙 소프트웨어, 게임 치트, 악성 광고, ClickFix</td>
    </tr>
    <tr>
      <td>공개 IOC</td>
      <td>Gen IOC 저장소. abuse.ch 피드와 겹침 작음(해시 21건 중 MalwareBazaar 2건, C2 도메인 50개 중 ThreatFox 21개)</td>
    </tr>
    <tr>
      <td>C2 활동</td>
      <td>표본 C2 10개 중 3개가 11월 16일까지 수동 DNS에 관측</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>Warden Stealer는 Rust로 만든 윈도 인포스틸러로, 구독형 MaaS로 팔린다. Gen Threat Labs는 자사가 CallbackBeaver라고 부르던 악성코드가 이것이라고 밝혔다. 2026년 9월 29일 공지된 v1.9부터 Claude Code, Codex CLI, Cursor, Grok 같은 AI 코딩 에이전트의 자격 증명 파일을 표준으로 수집한다. SpyCloud는 8월 3일 이후 이 계열의 고유 감염을 13만 건 넘게 재수집했다고 밝혔다. 유포 경로는 크랙 소프트웨어, 게임 치트, 악성 광고, ClickFix(웹 페이지가 시키는 명령 붙여넣기)다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<ul>
  <li>
    <p><strong>Gen(10-08)</strong><br />자체 로더가 스틸러를 explorer.exe에 주입한다. 빌드마다 난독화를 바꾸고, 크롬 계열의 App-Bound Encryption을 우회해 쿠키를 복호화한다. 암호화폐 클리퍼도 들어 있다. 추가 페이로드는 certutil로 받아 msiexec로 조용히 설치한다. 가격은 v1.9 이후 월 450~1,500달러다.</p>
  </li>
  <li>
    <p><strong>SpyCloud(10-30)</strong><br />재수집한 로그에 Claude Code의 OAuth 자격 증명 파일(access·refresh 토큰, MCP 서버 토큰), CLAUDE.md, Codex CLI 인증 파일(OpenAI API 키 포함)이 있었다.</p>
  </li>
</ul>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>SOC Prime(10-12)</td>
      <td>explorer.exe 주입과 certutil 다운로드를 탐지 규칙으로 제시했다.</td>
    </tr>
    <tr>
      <td>출처마다 다른 점</td>
      <td>첫 관측을 Gen은 5월 초(빌드), SpyCloud는 8월 3일로 적었다.</td>
    </tr>
  </tbody>
</table>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />Gen이 블로그에 공개한 해시 21건 중 MalwareBazaar에 등록된 것은 2건이었다. 그중 한 건은 MalwareBazaar가 WARDENStealer로, ThreatFox가 Raven Stealer로 분류했다. Gen의 C2 도메인 50개 중 ThreatFox의 WARDENStealer 목록(IOC 598건)에 있는 것은 21개였다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />표본 C2 10개 중 8개는 Cloudflare 뒤에 있었고, 3개는 11월 16일까지 수동 DNS에 관측됐다. 하나는 도메인 500개 이상이 모인 공유 호스팅으로 옮겨 운영자 인프라로 볼 근거가 없다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />랜섬웨어 추적기, 공개 텔레그램 채널, 다크웹 검색에서 Warden 언급은 찾지 못했다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />피드 하나로 만든 차단 목록은 상당수를 놓친다. webex, azureupdate처럼 정상 서비스를 사칭한 C2 이름은 프록시 로그에서 정상 트래픽처럼 보이기 쉽다.</p>
  </li>
  <li>
    <p><strong>다루지 않은 것</strong><br />판매처로 보도된 Exploit·XSS 포럼의 게시글은 이 글에서 다루지 않았다. 찾지 못했다는 것이 유통이 없다는 뜻은 아니다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>C2 조회 이력</strong><br />개발자 PC의 프록시·EDR 로그에서 Gen과 ThreatFox의 C2 도메인 조회 이력을 찾는다(8월 이후).</p>
  </li>
  <li>
    <p><strong>주입·설치 흔적 확인</strong><br />explorer.exe를 대상으로 한 원격 스레드 생성, certutil 다운로드 뒤 msiexec 무인 설치, Defender의 WardenStealer 탐지 이력을 확인한다.</p>
  </li>
  <li>
    <p><strong>세션·토큰 재발급</strong><br />감염이 의심되면 비밀번호 변경으로 끝내지 않는다. AI 서비스 세션을 폐기하고 API 키와 refresh 토큰을 재발급한다. MCP 설정에 넣어 둔 사내 시스템 토큰도 교체한다. 제공자 콘솔에서 사용량과 과금 이상을 확인한다.</p>
  </li>
  <li>
    <p><strong>설정 파일 비밀 점검</strong><br />CLAUDE.md와 프로젝트 설정 파일에 비밀번호, 토큰, 내부 주소가 있는지 점검한다. 이 파일은 통째로 수집된다.</p>
  </li>
  <li>
    <p><strong>외주 개발사 점검</strong><br />외주 개발사가 사내 저장소나 AI 도구 토큰을 갖고 있다면 같은 점검을 요청한다.</p>
  </li>
</ol>

<h2 id="iocttp">IOC·TTP</h2>

<ul>
  <li>C2 도메인 일부(Gen 2026-10-08): hroffice[.]work, macfilecloud8[.]com, plainhorizon[.]org, recap-check[.]org, webex-028ue2[.]com, web03-azureupdate[.]com. 전체 목록은 Gen IOC 저장소에 있다.</li>
  <li>초기 빌드 SHA-256(Gen): 241df5a4ee38658329025152807fcd69b7e40361428000bb56d14cadeb48b437</li>
  <li>T1055 Process Injection: explorer.exe 주입(Gen)</li>
  <li>T1539 Steal Web Session Cookie, T1552.001 Credentials In Files(SpyCloud)</li>
  <li>T1105 Ingress Tool Transfer: certutil 다운로드(Gen)</li>
</ul>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 18일 00시</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>Gen Threat Labs, Warden Stealer: The Rapid Rise of an Infostealer with an Appetite for AI Agent Data (2026-10-08)</li>
  <li>Gen Threat Labs, Infostealers Have Found a New Target: Your AI Agent (2026-09-08)</li>
  <li>SpyCloud Labs, IntelStealers: the infostealers going after AI tokens and AI configuration data (2026-10-30)</li>
  <li>SOC Prime, Warden Stealer: The Rapid Rise of an Infostealer with an Appetite for AI Agent Data (2026-10-12)</li>
  <li>Cyber Security News, Hackers Use New Infostealer Malware to Steal ChatGPT, Claude, and Codex Tokens (2026-11-04)</li>
  <li>Gen Threat Labs IOC 저장소 (WardenStealer)</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="wardenstealer" /><category term="infostealer" /><category term="ai-agent" /><category term="claude-code" /><category term="maas" /><category term="ioc" /><summary type="html"><![CDATA[Warden Stealer는 v1.9부터 AI 코딩 에이전트의 OAuth·API 토큰을 표준 수집한다. 공개 IOC를 abuse.ch 피드와 대조했더니 겹침이 작았고, C2 일부는 11월 중순까지 관측됐다.]]></summary></entry><entry><title type="html">Barracuda ESG CVE-2026-116606 — PoC 공개 6일 만에 실제 악용, 백업 복원이 진입점</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/16/barracuda-esg-cve-2026-116606/" rel="alternate" type="text/html" title="Barracuda ESG CVE-2026-116606 — PoC 공개 6일 만에 실제 악용, 백업 복원이 진입점" /><published>2026-11-16T00:00:00+09:00</published><updated>2026-11-16T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/16/barracuda-esg-cve-2026-116606</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/16/barracuda-esg-cve-2026-116606/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#iocttp" id="markdown-toc-iocttp">IOC·TTP</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 16일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>취약점</td>
      <td>CVE-2026-116606 인증 우회(CVSS v4 9.3), CVE-2026-111560 명령 주입(CVSS 8.6). 묶으면 관리 화면에서 root 권한 명령 실행</td>
    </tr>
    <tr>
      <td>영향</td>
      <td>ESG는 두 CVE 모두. ADC·WAF·WSG·Message Archiver·WAF Control Center는 CVE-2026-111560만(관리자 권한 필요)</td>
    </tr>
    <tr>
      <td>패치</td>
      <td>11월 2일. ESG는 BNSF-40425(9.4.017 이상)·BNSF-40430(그 미만). 수정 빌드 표기는 출처마다 다름(029·030)</td>
    </tr>
    <tr>
      <td>공개 PoC</td>
      <td>11월 3일 공개. 스캐너 템플릿도 공개</td>
    </tr>
    <tr>
      <td>실제 악용</td>
      <td>Barracuda가 “소수 조직” 악용 확인(11월 9일 갱신). CISA KEV 등재(11월 10일)</td>
    </tr>
    <tr>
      <td>행위자</td>
      <td>행위자, 악성코드, 공격 인프라 공개되지 않음</td>
    </tr>
    <tr>
      <td>공개 IOC</td>
      <td>공개 네트워크 IOC 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>Barracuda는 2026년 11월 2일 메일 보안 장비 ESG(Email Security Gateway)의 취약점 두 건을 패치했다. CVE-2026-116606은 인증 우회(CVSS v4 9.3), CVE-2026-111560은 명령 주입(CVSS 8.6)이다. 두 취약점을 묶으면 관리 화면에서 root 권한으로 명령을 실행할 수 있다. 11월 9일 Barracuda는 권고를 갱신해 “소수 조직”에 대한 악용을 확인했고, CISA는 11월 10일 두 CVE를 KEV(알려진 악용 취약점) 목록에 올렸다. 행위자, 악성코드, 공격 인프라는 공개되지 않았다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<ul>
  <li>
    <p><strong>Barracuda 권고</strong><br />ESG는 두 CVE 모두 해당한다. Load Balancer ADC, WAF, WSG, Message Archiver, WAF Control Center는 CVE-2026-111560만 해당하며 관리자 권한이 필요하다. ESG 패치는 BNSF-40425(9.4.017 이상)과 BNSF-40430(그 미만)이다. 관리 인터페이스를 신뢰 내부망으로 제한하라고 권한다.</p>
  </li>
  <li>
    <p><strong>watchTowr Labs(11-05)</strong><br />비밀번호 변경이 실패해도 처리가 멈추지 않는 결함으로 인증을 우회한다. 그 뒤 조작한 설정 백업을 복원시키면, 백업 안의 시간대 값이 셸 명령으로 넘어가 root로 실행된다. PoC 저장소는 11월 3일 공개됐고(Previdian·Daily CyberSecurity 기준), 실제 악용 시도는 6일 뒤인 11월 9일부터 관측됐다.</p>
  </li>
</ul>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>해외 보도</td>
      <td>BleepingComputer(11월 10일)·SecurityWeek(11월 11일)가 실제 악용 확인과 KEV 등재를 보도했다. SecurityWeek는 Previdian 센서가 11월 9~11일 시도 17회를 관측했다고 인용했다.</td>
    </tr>
    <tr>
      <td>캐나다 CCCS</td>
      <td>권고 AV26-1112에서 ESG 9.4.0 계열의 030 빌드 미만을 영향 범위로 적었다.</td>
    </tr>
  </tbody>
</table>

<ul>
  <li><strong>출처마다 다른 점</strong><br />수정 빌드를 watchTowr는 029, 캐나다 권고와 Previdian은 030으로 적었다. 관리자 권한 필요 여부도 보도마다 다르다. Barracuda 권고는 인증은 필요 없지만 관리 UI에 닿아야 한다고 적었다.</li>
</ul>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />GitHub 코드 검색에서 CVE-2026-116606은 992건, CVE-2026-111560은 888건이 나왔다. 앞 100건만 봐도 PoC 저장소, Nuclei 스캐너 템플릿 여러 종, 제품 지문 규칙, 개인이 올린 익스플로잇 스크립트가 있다. 코드는 열지 않았다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />Previdian은 11월 15일 갱신에서 시도 18회, 공격 IP 16개, 4개국을 보였다. Nuclei 템플릿이 공개된 11월 9일에 첫 시도가 관측됐다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />랜섬웨어 유출 사이트 추적기와 공개 Telegram 채널에서 두 CVE나 제품명을 언급한 글을 찾지 못했다. 다크웹 검색엔진에서는 2023년 사건 기사를 복제한 페이지 한 건만 나왔다. 이 범위에서 찾지 못했다는 뜻이지 유통이 없다는 뜻은 아니다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />공개 PoC와 스캐너 템플릿이 퍼진 뒤라 관리 UI가 인터넷에 열린 장비는 대량 스캔 대상이 됐다고 보는 것이 맞다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>보유 장비·패치 확인</strong><br />Barracuda ESG(가상 장비 포함)와 ADC·WAF·WSG·BMA·WCC 보유 여부, 펌웨어 버전, BNSF-40425/40430 적용 여부를 확인한다. 자동 패치가 꺼져 있었다면 수동으로 적용한다.</p>
  </li>
  <li>
    <p><strong>관리 UI 노출 차단</strong><br />ESG 관리 UI가 인터넷에서 접근되는지 확인하고, 관리망에서만 열리도록 막는다.</p>
  </li>
  <li>
    <p><strong>관리 UI 로그 확인</strong><br />11월 2일 이후 관리 UI 로그에서 비밀번호 변경 실패 직후의 업로드 요청, 예정에 없던 설정 복원, 시간대 설정 변경을 찾는다.</p>
  </li>
  <li>
    <p><strong>침해 의심 시 자격 증명 교체</strong><br />침해가 의심되면 장비에 저장된 관리자·LDAP·SMTP 릴레이 자격 증명과 키를 교체한다. 그 장비의 설정 백업은 새 장비에 복원하지 않는다(2023년 UNC4841 사건의 재감염 경로).</p>
  </li>
  <li>
    <p><strong>위탁 운영 장비 확인</strong><br />메일 보안을 MSSP나 협력사에 맡겼다면 그쪽이 운영하는 장비의 패치 상태와 로그 보존 여부도 확인한다.</p>
  </li>
</ol>

<h2 id="iocttp">IOC·TTP</h2>

<ul>
  <li>공개 네트워크 IOC 없음. Previdian의 공격 IP 목록은 유료 등급이다.</li>
  <li>T1190 Exploit Public-Facing Application: 관리 UI 인증 우회 뒤 조작 백업 복원(Barracuda, watchTowr)</li>
  <li>T1059.004 Unix Shell: 백업 속 시간대 값이 셸 명령으로 실행됨(watchTowr)</li>
  <li>T1595.002 Vulnerability Scanning: 11월 9일부터 시도 관측(Previdian)</li>
</ul>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 16일</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>Barracuda, Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products (2026-11-02, 11-09 갱신)</li>
  <li>BleepingComputer, Hackers now exploit critical Barracuda ESG flaws to gain root access (2026-11-10)</li>
  <li>SecurityWeek, Recently Patched Barracuda Vulnerabilities Exploited in Attacks (2026-11-11)</li>
  <li>watchTowr Labs, Barracuda Email Security Gateway Pre-Auth Remote Root RCE (2026-11-05)</li>
  <li>Canadian Centre for Cyber Security, Barracuda Networks security advisory AV26-1112</li>
  <li>Previdian, CVE-2026-116606 Exploitation Attempts Observed</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="barracuda" /><category term="cve-2026-116606" /><category term="cve-2026-111560" /><category term="email-security" /><category term="kev" /><category term="exploit" /><summary type="html"><![CDATA[Barracuda ESG 인증 우회·명령 주입 체인이 PoC 공개 6일 만에 실제 악용되고 CISA KEV에 올랐다. 공개 자료와 다크웹·Telegram·GitHub 조회 결과, 점검 항목을 정리했다.]]></summary></entry><entry><title type="html">인크랜섬의 파낙스 그룹·욱성화학 게재 주장 — 2주째 데이터 없는 압박 단계</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/16/incransom-panax/" rel="alternate" type="text/html" title="인크랜섬의 파낙스 그룹·욱성화학 게재 주장 — 2주째 데이터 없는 압박 단계" /><published>2026-11-16T00:00:00+09:00</published><updated>2026-11-16T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/16/incransom-panax</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/16/incransom-panax/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#iocttp" id="markdown-toc-iocttp">IOC·TTP</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 16일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>주장</td>
      <td>인크랜섬이 파낙스 그룹·모회사 욱성화학 해킹을 주장(보안뉴스 11월 6일 보도)</td>
    </tr>
    <tr>
      <td>주장한 자료</td>
      <td>SCADA 접근 자격 증명, 댐 수문 제어 로직, 한수원 유자격 공급업체 서류, 사내 계정 데이터베이스, 금융·공공 포털 접근 정보, 임직원 신원 자료</td>
    </tr>
    <tr>
      <td>데이터 공개</td>
      <td>파일 보기 영역 비어 있음(11월 10·14·16일 같음). 조회수만 증가</td>
    </tr>
    <tr>
      <td>회사 입장</td>
      <td>“들은 바 없다”</td>
    </tr>
    <tr>
      <td>확인 상태</td>
      <td>모두 공격자 주장, 독립적으로 확인되지 않음</td>
    </tr>
    <tr>
      <td>협상</td>
      <td>진행 중인지 결렬됐는지 공개 자료로 알 수 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>랜섬웨어 조직 인크랜섬(INC Ransom)이 부산의 화학·산업자동화 기업 그룹인 파낙스 그룹과 모회사 욱성화학을 해킹했다고 주장했다. 보안뉴스가 2026년 11월 6일 단독 보도했고, 회사 측은 “들은 바 없다”고 답했다. 공격자는 SCADA 접근 자격 증명, 댐 수문 제어 로직, 한수원 유자격 공급업체 서류, 사내 계정 데이터베이스, 금융·공공 포털 접근 정보, 임직원 신원 자료를 가져갔다고 주장한다. 모두 공격자의 주장이며 독립적으로 확인되지 않았다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>보안뉴스(11-06)</td>
      <td>유출 사이트의 피해 기업 카드와 샘플 사진 18장을 근거로 보도했다. 공격자는 주요 산업 고객사 10여 곳의 이름을 함께 거론하며 “협상에 응하지 않으면 전면 공개”하겠다고 압박했다.</td>
    </tr>
    <tr>
      <td>ransomware.live</td>
      <td>추적기가 이 게시글을 11월 12일에야 수집했다. 인크랜섬이 10월 중순부터 쓰는 신형 유출 사이트를 기존 추적기가 바로 따라가지 못했기 때문으로 보인다.</td>
    </tr>
    <tr>
      <td>MITRE ATT&amp;CK G1032</td>
      <td>인크랜섬은 2023년부터 활동한 서비스형 랜섬웨어 조직이다. 유효 계정과 공개 서비스 취약점을 주된 초기 침투 경로로 쓴다.</td>
    </tr>
  </tbody>
</table>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />ransomware.live가 아직 수집하지 않던 인크랜섬 신형 유출 사이트(아래 IOC·TTP)를 11월 10일부터 직접 조회했다. 게시글 id·파일 수·조회수·공개 시각은 사이트 API에서 읽었고, 파일은 내려받지 않았다. 추적기는 이틀 뒤인 11월 12일에 이 게시글을 수집했다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />공개 예정 시각(11-02)과 노출 시각(11-05)이 지났고 내려받기 창구도 열렸지만, 파일 보기 영역은 비어 있다. 11월 10·14·16일 세 번 모두 같다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />세 번 사이에 바뀐 것은 조회수뿐이다(697, 1,158, 1,300). 설명문과 샘플 19개, 갱신 시각(11-05)은 그대로다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />다크웹 검색엔진과 공개 Telegram 채널에서 재게시나 판매글을 찾지 못했다. 이 범위에서 찾지 못했다는 뜻이지 유통이 없다는 뜻은 아니다. 공개 CTI 수집 저장소가 11월 12일 게시글 설명을 복제해 주장이 퍼지고는 있다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />2주째 데이터 없이 조회수만 오르는 것은 공개 압박 단계가 이어지는 모습이다. 인크랜섬은 협상을 거부한 피해자의 데이터를 공개하는 방식으로 알려져 있다.</p>
  </li>
  <li>
    <p><strong>불확실</strong><br />협상이 진행 중인지, 결렬됐는지는 공개 자료로 알 수 없다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>계약 관계 확인</strong><br />이 그룹 계열사와 계약·납품·유지보수 관계가 있는지 구매·계약 시스템에서 확인한다.</p>
  </li>
  <li>
    <p><strong>OT 자산 확인</strong><br />계열사가 구축하거나 유지보수한 PLC·DCS·SCADA 자산이 있는지 OT 자산 목록의 시공·유지보수사 항목으로 찾는다.</p>
  </li>
  <li>
    <p><strong>협력사 원격 계정 정리</strong><br />해당 협력사에 발급한 VPN·원격 유지보수·HMI 계정을 모두 찾아 비밀번호를 바꾸거나 정지하고, 9월 이후 접속 기록을 되짚는다.</p>
  </li>
  <li>
    <p><strong>외부 노출 서버 패치</strong><br />외부에 노출된 메일·협업 서버(OWA, 메신저 엣지 서버)와 경계 장비의 패치 상태를 확인한다.</p>
  </li>
  <li>
    <p><strong>AD 계정 재설정</strong><br />사내 AD 덤프가 사실이라고 가정하면 전 계정 비밀번호 재설정과 krbtgt 2회 교체가 필요하다.</p>
  </li>
  <li>
    <p><strong>인증서·서명 키 재발급</strong><br />거론된 공동인증서·전자서명 키는 폐기하고 재발급한다.</p>
  </li>
</ol>

<h2 id="iocttp">IOC·TTP</h2>

<p>유출 사이트 주소는 앞 8자만 적는다.</p>

<ul>
  <li>인크랜섬 신형 유출 사이트: <code class="language-plaintext highlighter-rouge">incblog4••••••••••••••••••••••••••••••••••••••••••••••••.onion</code> (v3 주소 56자 중 앞 8자, 10월 중순부터 사용, 공개 주소 목록 ransomlook에 등재)</li>
</ul>

<p>주요 기법(MITRE ATT&amp;CK G1032): 유효 계정(T1078), 공개 애플리케이션 악용(T1190), 피싱(T1566), RDP 측면 이동(T1021.001), 유틸리티로 압축(T1560.001), 클라우드 계정으로 유출(T1537), 원격 접속 도구(T1219), 데이터 암호화(T1486).</p>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 16일</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>보안뉴스, 랜섬웨어 조직 ‘인크랜섬’, 파낙스 그룹·욱성화학 해킹 주장 (2026-11-06)</li>
  <li>ransomware.live, Victim: PANAX Group</li>
  <li>MITRE ATT&amp;CK G1032 INC Ransom</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="ransomware" /><category term="inc-ransom" /><category term="supply-chain" /><category term="ics" /><category term="korea" /><summary type="html"><![CDATA[인크랜섬이 신형 유출 사이트에 올린 파낙스 그룹·욱성화학 게시글을 11월 10·14·16일 세 번 추적했다. 실제 데이터는 아직 올라오지 않았고, 원전·산업 설비 공급망 관점의 점검 항목을 정리했다.]]></summary></entry><entry><title type="html">FrostyGoop — Modbus로 난방을 끊은 ICS 악성코드, 공개 정보로 다시 보기</title><link href="https://jsik22.github.io/cybertissue-notes/2026/11/15/frostygoop/" rel="alternate" type="text/html" title="FrostyGoop — Modbus로 난방을 끊은 ICS 악성코드, 공개 정보로 다시 보기" /><published>2026-11-15T00:00:00+09:00</published><updated>2026-11-15T00:00:00+09:00</updated><id>https://jsik22.github.io/cybertissue-notes/2026/11/15/frostygoop</id><content type="html" xml:base="https://jsik22.github.io/cybertissue-notes/2026/11/15/frostygoop/"><![CDATA[<blockquote>
  <p>최근 업데이트(11월 19일): 노트 양식을 정리했다(내용 변화 없음). 지난 기록은 글 끝 <a href="#업데이트-기록">업데이트 기록</a>에 있다.</p>
</blockquote>

<p><strong>목차</strong></p>
<ul id="markdown-toc">
  <li><a href="#현재-상태" id="markdown-toc-현재-상태">현재 상태</a></li>
  <li><a href="#무슨-일인가" id="markdown-toc-무슨-일인가">무슨 일인가</a></li>
  <li><a href="#공개된-근거" id="markdown-toc-공개된-근거">공개된 근거</a></li>
  <li><a href="#cybertissue로-본-것" id="markdown-toc-cybertissue로-본-것">CyberTissue로 본 것</a></li>
  <li><a href="#조직이-점검할-것" id="markdown-toc-조직이-점검할-것">조직이 점검할 것</a></li>
  <li><a href="#iocttp" id="markdown-toc-iocttp">IOC·TTP</a></li>
  <li><a href="#업데이트-기록" id="markdown-toc-업데이트-기록">업데이트 기록</a></li>
  <li><a href="#출처" id="markdown-toc-출처">출처</a></li>
</ul>

<h2 id="현재-상태">현재 상태</h2>

<table>
  <thead>
    <tr>
      <th>항목</th>
      <th>상태 (11월 15일 기준)</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>정체</td>
      <td>Go로 작성된 Windows용 ICS 악성코드(다른 이름 BUSTLEBERM). Modbus TCP(포트 502)로 제어기 레지스터를 직접 읽고 씀</td>
    </tr>
    <tr>
      <td>피해</td>
      <td>2024년 1월 우크라이나 지역난방 회사, 600여 동 아파트 약 이틀 난방 중단</td>
    </tr>
    <tr>
      <td>공격 주체</td>
      <td>Dragos는 TAT2024-24로 부르며 특정 국가 조직에 귀속하지 않음</td>
    </tr>
    <tr>
      <td>새 공격</td>
      <td>2024년 이후 이 악성코드를 쓴 새 공격 보도 찾지 못함</td>
    </tr>
    <tr>
      <td>공개 IOC</td>
      <td>공개 보고서 SHA-256 8건, 이 가운데 3건 MalwareBazaar 등재(아래 IOC·TTP)</td>
    </tr>
    <tr>
      <td>ATT&amp;CK</td>
      <td>소프트웨어 S1165, 캠페인 C0041</td>
    </tr>
  </tbody>
</table>

<h2 id="무슨-일인가">무슨 일인가</h2>

<p>2024년 1월, 우크라이나의 한 지자체 지역난방 회사가 공격을 받아 600여 동의 아파트에 약 이틀 동안 난방이 끊겼다. 영하의 날씨였다. Dragos는 2024년 7월 이 사건에 FrostyGoop(다른 이름 BUSTLEBERM)이 쓰였다고 평가했다. FrostyGoop은 Go로 작성된 Windows용 프로그램으로, 산업 제어 프로토콜인 Modbus TCP(포트 502)로 제어기의 레지스터를 직접 읽고 쓴다. Modbus TCP로 OT에 실제 영향을 낸 첫 ICS 특화 악성코드로 꼽힌다.</p>

<h2 id="공개된-근거">공개된 근거</h2>

<ul>
  <li><strong>Dragos(2024-07)</strong><br />공격자는 외부에 노출된 라우터의 확인되지 않은 취약점으로 몇 달 전 들어왔을 가능성이 있다. 이후 ReGeorg와 비슷한 터널 웹셸을 주로 Tor를 거쳐 썼고, SAM 레지스트리에서 자격 증명을 빼냈다. 2024년 1월에는 모스크바 소재 주소로 L2TP 연결을 열었다. ENCO 제어기의 펌웨어를 모니터링 기능이 없는 버전으로 내리고 잘못된 계측값을 보고하게 만들었다. 라우터·관리 서버·제어기가 충분히 분리되지 않았다는 점도 지적했다.</li>
</ul>

<table>
  <thead>
    <tr>
      <th>출처</th>
      <th>핵심</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>Unit 42(2024-11)</td>
      <td>샘플의 동작(명령줄 인자, JSON 설정 파일, 읽기 3·쓰기 6/16 기능 코드)을 자세히 분석했고, 인터넷에 노출된 Modbus 기기를 대규모로 관측했다.</td>
    </tr>
    <tr>
      <td>Forescout(2024-08)</td>
      <td>펌웨어 다운그레이드와 라우터 악용은 악성코드 자체 기능이 아니므로, 공개 샘플과 사건의 연결은 생각보다 약할 수 있다고 봤다. 실제 피해 규모가 보도보다 작았을 가능성도 언급했다.</td>
    </tr>
    <tr>
      <td>MITRE ATT&amp;CK</td>
      <td>소프트웨어 S1165, 캠페인 C0041로 정리돼 있다. Dragos는 공격 주체를 TAT2024-24로 부르며 특정 국가 조직에 귀속하지 않았다.</td>
    </tr>
  </tbody>
</table>

<h2 id="cybertissue로-본-것">CyberTissue로 본 것</h2>

<ul>
  <li>
    <p><strong>관찰</strong><br />공개 보고서의 SHA-256 8건 가운데 3건이 MalwareBazaar에 FrostyGoop 태그로 등재돼 있다(2024-07-23~24). 8건 모두 OTX 펄스 3건에 들어 있고, ThreatFox에는 없다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />다크웹 onion 검색엔진, 공개 Telegram 채널, 랜섬웨어 유출 사이트 추적기에서 FrostyGoop·BUSTLEBERM 언급을 찾지 못했다. 이 범위에서 찾지 못했다는 뜻이지 유통이 없다는 뜻은 아니다.</p>
  </li>
  <li>
    <p><strong>관찰</strong><br />GitHub 코드 검색에서는 1,290건이 나왔다. 대부분 탐지 규칙(YARA), OT 공격 모의 실습 환경, 보고서 미러다.</p>
  </li>
  <li>
    <p><strong>추론</strong><br />2024년 이후 이 악성코드를 쓴 새 공격 보도는 찾지 못했다. 다만 기능이 범용적이라 같은 방식은 Modbus 기기가 인터넷에 노출된 어디에나 적용될 수 있다.</p>
  </li>
  <li>
    <p><strong>불확실</strong><br />일부 공개 저장소가 이 악성코드를 특정 국가 배후 조직으로 분류하지만, 원 보고서의 귀속과 다르다.</p>
  </li>
</ul>

<h2 id="조직이-점검할-것">조직이 점검할 것</h2>

<ol>
  <li>
    <p><strong>Modbus 502 노출 확인</strong><br />자사와 설비 유지보수 협력사 자산 가운데 인터넷에 열린 Modbus TCP 502 포트가 있는지 확인한다.</p>
  </li>
  <li>
    <p><strong>OT 경계 라우터 점검</strong><br />OT 경계 라우터의 모델·펌웨어·패치 상태와 외부 관리 인터페이스 노출 여부를 확인한다.</p>
  </li>
  <li>
    <p><strong>터널·Tor 흔적 찾기</strong><br />L2TP 같은 터널 연결의 해외 목적지와 Tor 출구에서 들어온 웹 요청 흔적을 로그에서 찾는다.</p>
  </li>
  <li>
    <p><strong>펌웨어 다운그레이드 이력</strong><br />제어기 펌웨어의 버전 이력에서 기능이 빠진 구버전으로 내려간 기록이 있는지 본다.</p>
  </li>
  <li>
    <p><strong>비정상 Modbus 쓰기 탐지</strong><br />엔지니어링 스테이션이 아닌 호스트에서 나간 Modbus 쓰기(기능 코드 6·16)를 탐지 규칙으로 잡는다.</p>
  </li>
  <li>
    <p><strong>로컬 계정·SAM 덤프 점검</strong><br />관리 서버의 로컬 계정 재사용과 SAM 덤프 흔적을 점검한다.</p>
  </li>
</ol>

<h2 id="iocttp">IOC·TTP</h2>

<p>공개 보고서(Unit 42)와 MalwareBazaar에 등재된 샘플 해시 일부다.</p>

<ul>
  <li><code class="language-plaintext highlighter-rouge">5d2e4fd08f81e3b2eb2f3eaae16eb32ae02e760afc36fa17f4649322f6da53fb</code> (mb.exe)</li>
  <li><code class="language-plaintext highlighter-rouge">a63ba88ad869085f1625729708ba65e87f5b37d7be9153b3db1a1b0e3fed309c</code> (read-all-mb.exe)</li>
  <li><code class="language-plaintext highlighter-rouge">2fd9cb69ef30c0d00a61851b2d96350a9be68c7f1f25a31f896082cfbf39559a</code> (modbus.exe)</li>
</ul>

<p>주요 기법(MITRE C0041·S1165): 공개 애플리케이션 악용(T1190), 웹셸(T1505.003), SAM 덤프(T1003.002), 펌웨어 다운그레이드(T1689), 파라미터 변조(T0836), 모니터링 상실(T0829), 가용성 상실(T0826).</p>

<h2 id="업데이트-기록">업데이트 기록</h2>

<table>
  <thead>
    <tr>
      <th>시각(KST)</th>
      <th>내용</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td>11월 15일</td>
      <td>첫 게시</td>
    </tr>
    <tr>
      <td>11월 19일</td>
      <td>노트 양식 정리(현재 상태 표·목차·업데이트 기록 추가, 항목 형식 통일). 내용 변화 없음</td>
    </tr>
  </tbody>
</table>

<h2 id="출처">출처</h2>

<ul>
  <li>Dragos, FrostyGoop ICS Malware Intel Brief (2024-07)</li>
  <li>Unit 42, FrostyGoop’s Zoom-In (2024-11)</li>
  <li>Forescout Vedere Labs, Insights Others Missed (2024-08)</li>
  <li>MITRE ATT&amp;CK S1165, C0041</li>
</ul>

<hr />
<p>이 글은 CyberTissue가 공개 정보만으로 자동 조사한 결과를 사람이 검토해 올린 것입니다. 추적기·게시글의 내용은 주장이며 확정된 사실이 아닙니다. 조사 방법과 도구: https://github.com/jsik22/cybertissue</p>]]></content><author><name>CyberTissue</name></author><category term="ics" /><category term="ot" /><category term="malware" /><category term="modbus" /><category term="frostygoop" /><summary type="html"><![CDATA[2024년 우크라이나 지역난방 중단에 쓰인 FrostyGoop(BUSTLEBERM)을 공개 보고서와 CyberTissue 조회 결과로 정리하고, OT 운영 조직이 점검할 항목을 뽑았다.]]></summary></entry></feed>